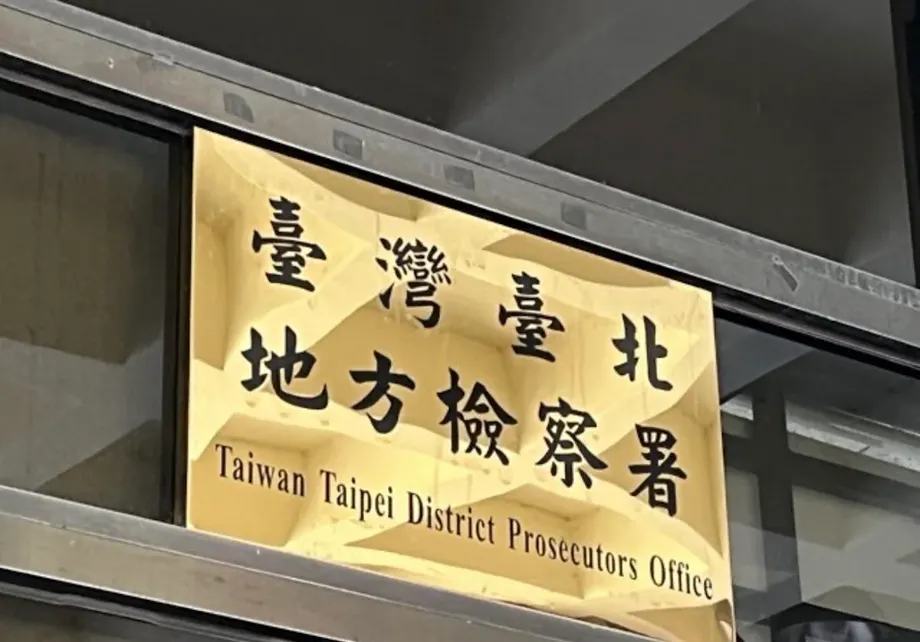
發現中國企業簽章後展開搜索
台灣檢察官於2026年10月12日指揮搜索10處地點,調查安裝在多個駐外館處的資訊資產管理軟體。此案涉及2023年至2025年間金額逾新台幣2,000萬元的政府合約,並指控含有中國程式碼的軟體在台灣重新包裝後,供應給外交部。
有4人以嫌疑人身分接受訊問:安禾科技負責人、姓呂;坤侑科技負責人、姓蔣;坤侑科技業務代表、姓詹;以及義維科技負責人、姓吳。調查人員也傳喚數名證人。搜索範圍包括嫌疑人相關公司的辦公室及住所。
外交部的說明指出,此案調查有一項具體技術發現。2025年12月進行資安檢查時,發現軟體部分檔案含有中國廣州億信科技有限公司的簽章。外交部隨後將此事移送調查,並提供相關程式供檢驗。
外交部表示,該軟體安裝於駐外館處可連線網際網路的電腦,用於資產管理,不涉及敏感資訊。外交部也表示,檢視前一年連線紀錄後,未發現部內或駐外辦公室有異常連線活動。
這些說法區分了遭調查的採購不法嫌疑與已確認的資安事件。調查人員正釐清軟體如何開發、如何對外說明及如何供應。公開說法並未證實該軟體竊取外交資訊;發現中國企業的簽章,本身也不足以證明有惡意行為。
三家公司涉嫌如何供應軟體
調查聚焦於IP-guard,這套軟體被描述為端點安全與檔案加密系統。端點是連接組織網路的單一電腦或其他裝置。這類軟體可協助管理電腦活動並保護檔案,因此,在資安檢視中,軟體來源及其實際功能都攸關重要。
調查人員懷疑,安禾科技負責人呂姓男子先前曾與廣州億信科技合作開發IP-guard,程式碼則來自中國。原始碼是用來建構程式的一組指令。原始碼的來源,與銷售或維護成品的公司所在地,是兩個不同問題。
據稱,安禾在台灣重新包裝該軟體,坤侑則以自己的名義投標,並取得外交部2023年至2025年的資訊資產管理合約。義維據稱協助修改使用者介面並提供維護服務。這些都是調查中的指控,尚未認定任何人有罪。
疑似分工使三項不同活動受到檢視:軟體來源、軟體在政府招標中的呈現方式,以及採購後提供的修改與支援服務。介面變更會影響使用者看到的內容,但本身無法證明底層程式的開發地點。
據描述,安禾提供端點安全與文件加密服務,並有超過10年的專案執行經驗。這項業務描述有助於說明其在供應鏈中的角色,但無法證明外交部的採購是否符合相關規定。
外交部檢查時發現了什麼
外交部表示,這項發現是在跨部會資安檢查小組於2025年12月前往駐外館處時出現。檢查期間,外交部在資產管理軟體中發現異常檔案,分析後確認這些檔案帶有與廣州億信科技相關的簽章。
軟體簽章有助於辨識與檔案相關的公司,但不等同於完整檢查程式原始碼或其執行的所有功能。這項區別在此案中特別重要:調查相關說法提到疑似含有中國原始碼,而外交部明確表示的發現則是部分檔案含有中國企業的簽章。
外交部表示,發現問題後已通知監督機關及負責資安的主管機關,也將相關程式提供給法務部調查局新北市調查處及其他調查機關。
外交部表示,該採購是透過政府共同供應契約辦理。這種安排讓機關可以透過既有採購架構購買商品或服務。採用此方式可說明採購途徑,但無法據此判定廠商是否如實說明所供應的軟體。
從合約到10月搜索
事件歷程橫跨數年,從合約簽訂一路延續到資安檢查與刑事調查。12月的檢查日期是2025年,也就是2026年10月搜索的前一年。
- 2023年至2025年:據稱相關公司取得外交部軟體合約,合計金額逾新台幣2,000萬元。
- 2025年12月:駐外館處資安檢查發現軟體檔案帶有廣州億信科技簽章。
- 發現問題後:外交部通知相關機關、檢視連線紀錄,並移送相關程式供調查。
- 2026年10月12日:檢察官指揮搜索10處地點,並訊問4名嫌疑人,另傳喚數名證人。
- 當晚:嫌疑人正被移送檢察官進一步訊問。
此案由台北地檢署指揮,法務部調查局新北市調查處負責調查工作。外交部最初向該調查處通報異常情形,調查處再報請檢察官指揮。
疑涉罪名包括違反《政府採購法》、詐欺及《刑法》偽造文書罪。這些調查方向不只涉及軟體來源的技術問題,也關乎投標與簽約過程是否涉及不實陳述或文件。
據報導接受訊問,並不代表任何人已遭起訴或定罪。相關搜索報導未提及後續檢察官決定、羈押結果或法院裁判,也未公布開庭日期或完整技術檢驗報告的出爐時間。
連線紀錄檢視能與不能證明什麼
外交部對外提出最明確的安心說法,是檢視一整年的連線紀錄後,未發現異常連線行為。外交部也表示,資產管理軟體不涉及敏感資訊,且安裝在駐外館處用於連線網際網路的電腦上。
這些說法縮小了目前所述的風險範圍,但仍無法回答軟體相關的所有問題。檢視連線紀錄能確認有記錄的網路活動,但未必等同於完整評估程式的權限、對本機檔案的存取、設定或整個合約期間的行為。
時間範圍也很重要。採購期間是2023年至2025年,外交部所述的連線紀錄檢視則約涵蓋一年。公開說明未指出檢視涵蓋的確切日期,也未證明檢視範圍涵蓋這三年間的所有部署情形。
相關說法未公布受影響的駐外館處或電腦確切數量,也未指出軟體含有後門、曾向中國傳輸資訊,或曾被用來取得外交機密。這些可能性不應被描述為已確認發生的事實。
立委要求擴大檢視
國民黨立委黃建賓要求檢視外交部的採購審查與內部資安檢查。他質疑,疑似含有中國程式碼的軟體如何進入外交部系統,並在整個合約期間持續部署,直到問題被發現。
黃建賓要求檢查軟體是否具備遠端監控、資料存取或傳輸功能,以及敏感資訊是否遭竊取或外洩。他也呼籲外交部公布調查結果、可能的曝險範圍及已採取的補救措施。
這些要求關注的不只是實際觀察到的行為,也包括軟體具備的功能。程式可能具備某些功能,但未曾使用、已停用,或因設定而受到限制。判斷軟體能做什麼,與查明它在受影響電腦上實際做了什麼,是兩項不同工作。
國民黨立委牛煦庭也要求追究責任、依法求償,並修改後續標案的審查方式。他表示,外交部已投入逾新台幣1億元建置國際內部網路,以保護重要機密文件,卻仍持續面臨資安爭議。
這兩筆金額用途不同。此案爭議中的逾新台幣2,000萬元,是資訊資產管理軟體合約金額;牛煦庭提到的逾新台幣1億元,則涉及規模更大的內部網路。兩者不能視為同一項專案預算,也不能據此計算爭議軟體占該筆支出的比例。
另一宗文件外洩事件增添壓力
這宗軟體調查發生之際,外交文件遭人在暗網兜售的另一項爭議也持續延燒。據稱,監察院調查報告指出有13份外交部文件外洩。牛煦庭以此事件為例,主張外交部必須解決反覆出現的資安問題。
文件外洩事件與軟體調查必須分開看待。此案相關說法未證實這13份外洩文件與IP-guard有關。外交部表示資產管理軟體不涉及敏感資訊,所指涉的內容也與另一宗文件外洩事件不同。
這些爭議共同說明為何外界要求更完整的公開說明,但不足以證明兩者有共同原因。要確認任一事件是否源自軟體行為、存取控管、採購決策或其他缺失,仍須依據該事件的具體證據。
外交部表示將配合調查,若確認廠商有違法行為,將依合約追究責任。這項立場是以調查結果為前提,並非宣告已確認廠商違約。
仍待釐清的問題
核心待解問題包括廠商在採購過程中如何說明產品、實際交付了什麼軟體,以及其來源或功能是否違反相關規定。公開說法指出疑涉罪名,但未附上招標條件、廠商聲明,或被指控不實的特定文件。
相關說法中,公司名稱也有出入。調查相關描述以中文名稱「坤侑科技」指稱投標公司,外交部的採購說明則寫作「坤佑科技」。兩種寫法都出現在供應商相關描述中,但應以實際合約核對名稱差異,不應據此認定是兩家不同公司。
據報導,合約總金額逾新台幣2,000萬元,但未公布精確總額。相關說法未提供個別得標金額、各駐外館處的部署日期或受影響辦事處清單,也未說明軟體是否已移除、更換或限制使用。
接下來最關鍵的結果,將是程式的技術評估,以及檢察官對疑涉採購犯罪的後續決定。目前尚未公布報告期限或下次開庭日期。在相關結果出爐前,此案較適合理解為一起因確認軟體來源疑慮而展開的刑事採購調查;目前尚無公開證據證明該程式造成資料外洩。
重點整理
- 檢察官於2026年10月12日指揮搜索10處地點,並訊問4名嫌疑人。
- 調查涉及2023年至2025年間金額逾新台幣2,000萬元的軟體合約。
- 外交部確認,軟體部分檔案含有廣州億信科技的簽章。
- 調查人員懷疑,中國原始碼經由三家台灣公司組成的供應安排重新包裝。
- 外交部表示,檢視一年的連線紀錄後未發現異常活動,且軟體安裝不涉及敏感資訊。
- 調查正釐清違反採購法、詐欺及偽造文書等嫌疑;目前尚未認定有人有罪,也未證實軟體造成資料外洩。
- 另有13份外交文件外洩一事,但尚未證實與本案軟體有關。