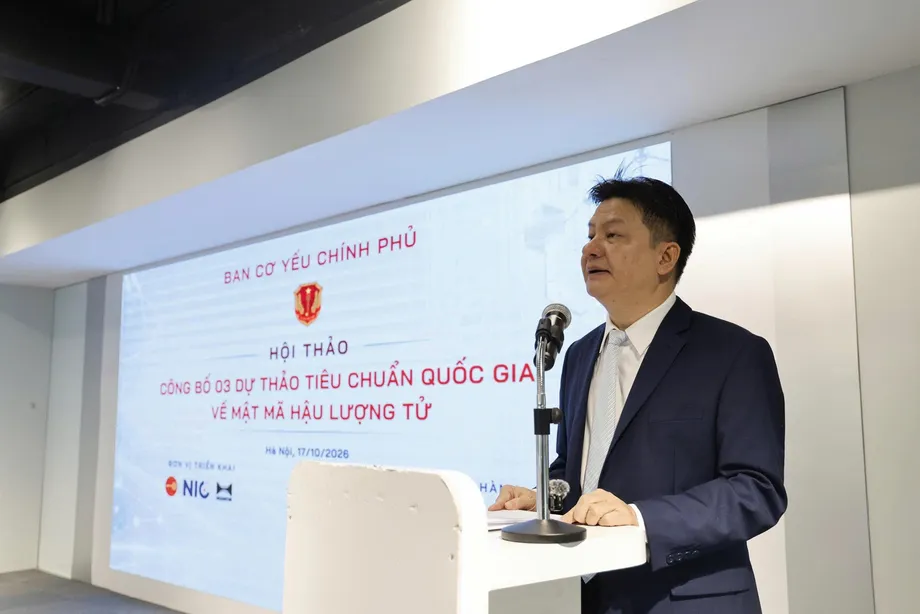
三項標準草案啟動國家安全轉型
越南政府密碼委員會公布三項後量子密碼學國家標準草案,提出技術基礎,支援一項計畫:在 2035 年前,讓所有攸關國家安全的重要資訊系統改用抗量子保護。草案於 2026 年 10 月 17 日在河內宣布,涵蓋越南數位簽章演算法 HB-PQSign、金鑰封裝機制 ML-KEM,以及數位簽章演算法 ML-DSA。
目錄
委員會已公開規格與技術說明,徵詢越南及海外科學家、密碼學專家和科技業者的意見。草案涉及民用密碼學,而更廣泛的轉型計畫則著重保護關鍵國家資訊系統。
政府密碼委員會副主任何文香少將指出,必須立即準備的一項威脅是:攻擊者現在就能蒐集加密資訊,留待更強大的量子電腦問世後再設法破解。必須保密多年的資訊尤其容易受到這種策略威脅。
越南的因應方式結合自主演算法研發、採用國際標準、公開技術審查,以及分階段遷移。現有系統將先接受風險盤點,並從 2028 年起逐步導入後量子密碼學,預計在 2030 年達成混合式轉型里程碑。
實際挑戰不只在於選擇新的數學方法。政府機關與企業需要能支援新密碼方法、同時維持服務運作的軟體、設備、測試能力及受過訓練的專業人員。因此,委員會的時程將標準制定與實際部署連結起來,而非把演算法公布視為工作的終點。
為何加密資訊如今面臨風險
何文香警告,足夠強大的量子電腦可能破解廣泛使用的公開金鑰密碼方法,包括 RSA 和橢圓曲線密碼學(ECC)。這些方法協助數位系統建立安全連線並驗證身分,不必先透過另一個管道分享秘密資訊。
量子電腦採用的計算技術與傳統電腦不同。專為量子計算設計的 Shor 演算法,對 RSA 和 ECC 所依賴的數學難題構成威脅。後量子密碼學(PQC)則採用不同的數學基礎,旨在抵禦傳統與量子電腦的攻擊。
眼前的疑慮常被稱為「現在蒐集、日後解密」。攻擊者可以保存加密通訊,即使當下無法讀取,也能等到更強大的工具出現後,再嘗試還原內容。因此,需要保密數十年的文件,必須採用能超越現今電腦能力、長期有效的保護方式。
前政府密碼委員會主任鄧武山中將指出,長期保存的資訊、公共行政使用的數位簽章,以及金融與銀行交易,都是需要關注的領域。機密性與簽章的用途不同:加密用於保護資訊內容,數位簽章則有助確認簽署者身分,以及內容是否遭到變更。
三項草案將制定哪些標準
HB-PQSign 是一種以雜湊函數為基礎的數位簽章方案。雜湊函數是將資料轉換為數位指紋的數學工具。草案涵蓋一種越南研發的演算法改良版本。其設計選擇性採用與國際簽章標準 FIPS 205 相關的 SPHINCS+ 架構,同時讓越南研究人員掌握參數與操作選項。
ML-KEM 的功能不同。金鑰封裝機制能協助雙方透過公開網路建立共享秘密,之後可用這個秘密加密彼此的通訊。越南草案參照 ISO/IEC 18033-2:2006/Amd.2:2026。
ML-DSA 是以稱為格的數學結構為基礎的數位簽章演算法。其草案採用 FIPS 204 作為參考。簡單來說,格密碼學以一組具有結構的點所涉及、預期難以破解的數學問題作為安全基礎。
因此,三項草案同時涵蓋簽署資訊的可信度,以及建立用來保護通訊的秘密。草案參照國際標準,也為越南開發者提供共同的技術基礎,讓系統能與其他地區開發的產品及服務互通。
從 2027 年到 2035 年的時程
委員會的計畫依循兩項政府方案:2026 至 2035 年發展抗量子密碼系統,以及鼓勵 2026 至 2030 年更廣泛參與民用密碼學研究與應用開發,並展望至 2035 年。兩項方案分別依據總理決定第 125/QD-TTg 號及第 1226/QD-TTg 號。
這項政策是落實政治局第 56-NQ/TW 號決議(發展越南密碼產業)及第 57-NQ/TW 號決議(科學、技術、創新與數位轉型)相關工作的組成部分。轉型將從檢視現有密碼系統及其潛在風險開始。
- 2027 年前:發布涵蓋 PQC 演算法、產品及安全設備的完整國家技術標準。
- 2028 年起:逐步結合既有密碼技術與 PQC。
- 2030 年前:完成將 PQC 混合式導入攸關國家安全的重要資訊系統的規劃。
- 2033 年前:發布涵蓋 PQC 與量子金鑰分配的其他國家標準。
- 2035 年前:完成攸關國家安全的全部資訊系統轉用抗量子密碼技術。
2030 年的里程碑是混合式階段,屆時既有與較新的方法將並行運作;2035 年的目標則是完成指定關鍵系統的全面轉型。目標範圍是攸關國家安全的重要系統,而非越南境內的所有裝置或線上服務。
混合式保護如何維持服務不中斷
何文香表示,轉型必須在跨組織協調變更的同時,維持服務不中斷。這位政府密碼委員會副主任如此描述轉型方針:
越南轉向抗量子密碼技術,必須審慎、協調一致,並確保不中斷。
委員會的研究包括混合式 ML-KEM,將 ML-KEM 與 ECC 或 RSA 等既有方法結合。若設計得當,只要其中一個元件仍安全,這種做法就能維持保護,讓兩種方法在遷移期間相互支援。
工程實作與演算法選擇同樣重要。技術討論中提及的 2024 年 KyberSlash 漏洞,說明了實作可能帶來的風險。除了演算法的安全假設,執行演算法的軟體如何運作,也都必須接受檢視。
PQC 將作為廣泛部署的主要技術;量子金鑰分配(QKD)則會選擇性用於特定關鍵通訊網路。PQC 使用可在傳統運算設備上執行的密碼演算法;QKD 則運用量子物理過程分配金鑰,並需要專用通訊基礎設施。
越南希望掌握四個技術層面
密碼科學與技術研究院院長阮國全表示,國家能力取決於是否掌握四個彼此相關的層面:演算法設計與安全性證明、密碼分析、安全實作與硬體製造,以及標準制定與測試。
每個層面回答的問題各不相同。設計者說明演算法為何能抵禦攻擊;密碼分析人員主動尋找破解方法;工程師將設計實作為能在運作期間保護秘密的軟硬體;測試與標準則制定共同要求,據以評估成品。
委員會表示,相關工作包括 HB-PQSign、混合式 ML-KEM、量子隨機預言機模型中的安全分析,以及密碼參數集的研發與掌控。參數是決定安全等級、運算需求,以及金鑰或簽章大小等特性的設定值。
量子隨機預言機模型(QROM)是一種數學架構,用於分析密碼安全性,並允許攻擊者對理想化雜湊函數進行量子查詢。相關研究涵蓋 Fiat-Shamir with Abort 和 Fujisaki-Okamoto 等技術,以及 Compressed Oracle 和 Measure-and-Reprogram 方法。
對越南而言,目標是培養在國內檢視、調整及維護密碼系統的能力。阮國全指出,這項能力與掌控敏感資訊及降低對外部技術決策的依賴密切相關。
從數學設計到實際產品
HB-PQSign 的研發工作包括參考實作、測試向量,以及防範意外資訊洩漏攻擊的措施。參考實作提供可運作的演算法模型;測試向量則提供已知輸入與預期輸出,讓開發者能確認自己的軟體運作是否正確。
潛在應用包括政府業務使用的數位簽章,以及透過硬體安全模組(HSM)執行的集中式簽章系統。HSM 是專門設計用來保護密碼金鑰、執行敏感操作而不讓一般軟體接觸金鑰的設備。
實作安全必須留意側通道攻擊,攻擊者會研究時間或耗電量等線索;也必須防範故障攻擊,亦即刻意干擾裝置運作。這些風險說明了為何安全硬體與獨立評估也納入建議的能力架構。
MK 集團代表阮國漢表示,公司正與密碼科學與技術研究院合作,將後量子演算法整合至 MK Lotus 作業系統。這項工作旨在支援金融交易、電子合約、電子身分及線上公共服務等領域的產品。
較大的金鑰與簽章也可能增加網路、儲存設備及資源有限裝置的負擔。公開金鑰基礎設施(PKI),也就是用於驗證數位身分的憑證與信任機構系統,必須因應這些變化。因此,部署測試除了安全性,也必須檢視處理速度、相容性與資源使用情形。
專業人才短缺可能拖慢部署
阮國全指出,主要挑戰大致有四項:需要深厚的科學知識、必須具備密碼敏捷性、理論與部署之間存在落差,以及高階人才短缺。密碼敏捷性是指當新弱點出現時,能更換演算法或調整設定,而不必重建整個服務。
這種彈性必須涵蓋軟體、裝置與通訊協定。一個組織進行的變更可能影響與之連結的系統,因此必須協調測試,才能讓公共服務與商業交易持續運作、不受中斷。
阮國全建議,依四個能力層面成立核心專家團隊,將博士培訓與國家密碼學計畫結合,並派遣年輕研究人員赴頂尖國際中心。他也呼籲提供合宜的招募條件、薪酬與工作環境,以吸引並留住專業人才。
鄧武山表示,合格的密碼學家將是把草案轉化為實用系統的關鍵。他呼籲主管機關、研究院所、大學與企業加強協調。培養一名能獨立設計演算法的專家需要多年時間,而民間企業及海外雇主對這類人才的競爭已十分激烈。
公開審查將影響最終標準
政府密碼委員會已透過委員會、國防部,以及國家標準、度量衡與品質委員會的網站發布技術資料,也推出專屬網站,蒐集科學家、專家和科技業者的意見。研討會資料未公布意見徵詢的截止日期。
密碼科學與技術研究院前院長陳維來及陳文長建議,更廣泛發布詳細技術說明、舉辦聚焦技術的討論,並推出英文版本。這些措施將有助國際密碼分析人員檢視設計並提供深入評估。
國家創新中心副主任武春懷表示,這些標準將為評估、選擇、測試及部署適合越南的安全解決方案提供技術依據。他呼籲協調推動標準制定與遷移規劃、研究與試驗,以及研究機構、大學和企業之間的合作。
該中心計畫與委員會及研究院合作,連結實際需求、研究能力和國際專家網絡。下一項正式里程碑是 2027 年前推出國家標準套案,接著從 2028 年起逐步進行混合式部署。接下來必須透過公開審查、產品測試及專業人才培訓,讓三項草案成為各組織能可靠運作的工具。
重點摘要
- 越南於 2026 年 10 月 17 日在河內公布 HB-PQSign、ML-KEM 和 ML-DSA 三項標準草案。
- 草案開放國內外專家進行技術審查。
- 國家標準預計於 2027 年前發布,2028 年起逐步混合部署,並於 2030 年達成關鍵系統里程碑。
- 政府目標是在 2035 年前,讓所有攸關國家安全的重要資訊系統轉用抗量子密碼技術。
- PQC 將支援廣泛採用,QKD 則會選擇性用於關鍵通訊網路。
- 安全實作、產品相容性及專業人才培訓是主要挑戰。