程式設計 App 開啟進入 Switch 2 的途徑
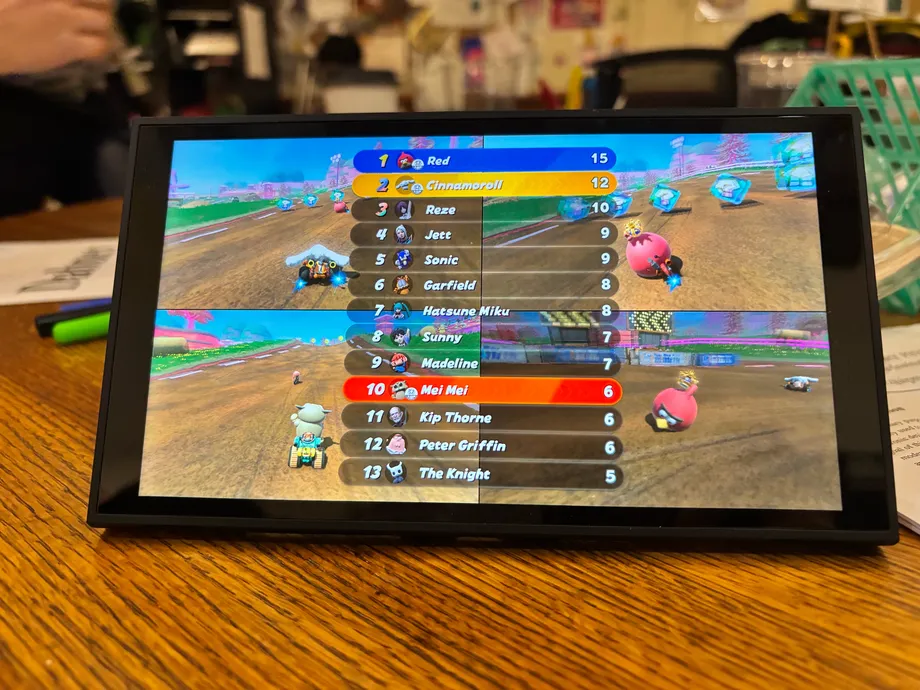
以 pepsipu 為網路暱稱的資安研究人員 Sammy Hajhamid,展示了一項適用於執行 23.0.1 版韌體的 Nintendo Switch 2 軟體漏洞,並透過改造《瑪利歐賽車世界》的競賽,呈現取得這項權限後能做到的事。遊戲中出現了大耳狗喜拿、初音未來和 Peter Griffin 等角色,過程中並未安裝硬體改機晶片。
目錄
這款名為 ns2jb 的工具,結合了初代 Switch 程式設計 App 的弱點,以及主機檔案系統服務中的漏洞。Hajhamid 表示,這項工具可在多個系統服務的權限下執行原生程式碼,讓非官方應用程式、遊戲改造,以及將存檔複製出主機等用途成為可能。
主要限制很明確:主機重新啟動後,取得的權限就會消失。使用者每次重新開機後都必須再次觸發漏洞,目前也無法安裝持續存在的自製韌體,也就是能一直留在主機上的替代系統軟體版本。
Hajhamid 的技術說明日期為 2026 年 10 月 18 日,公開展示則於 10 月 22 日發布。他指出,當時最新韌體版本為 23.0.1。據報這項研究約耗時兩週,期間使用了 OpenAI 的 Codex 程式編碼工具,開發者本人也投入大量工作。
描述這場展示的相關報導刊出時,Nintendo 尚未公開回應。據報作為進入點的程式設計 App《SmileBASIC 4》已從部分地區的 eShop 下架,對希望研究這項漏洞的人來說,能否取得必要軟體成了迫切問題。
《瑪利歐賽車》的展示呈現了什麼
《瑪利歐賽車世界》呈現了最直觀的成果:熟悉的賽車角色旁,加入了來自 Nintendo 遊戲以外的角色。展示中包括大耳狗喜拿、初音未來、Peter Griffin,以及紅色憤怒鳥 RED。改造後的遊戲描述中也出現了《Minecraft》的 Steve。
更重要的變化發生在賽事背後。原生程式碼執行,指的是直接在主機處理器上執行指令,而非受限於遊戲或程式設計 App 平常允許的指令。這些程式碼所擁有的權限,決定了它能存取主機的哪些部分。
身分為加州理工學院大學生的資安研究人員 Hajhamid,說明了這些權限預計能帶來的用途:
這讓我們可以執行自製軟體、逆向工程並改造 Switch 2 遊戲、備份 Switch 上的存檔,還能透過 MMIO 存取 Switch 2 的大部分周邊裝置。
自製軟體是指在主機製造商核准的發行管道之外開發的非官方軟體。逆向工程是檢視現有軟體如何運作。MMIO 是記憶體映射輸入輸出(memory mapped input/output)的縮寫,指軟體透過指定的記憶體位址與硬體通訊。
不同群體看重這些能力的原因各異。玩家可能想要獨立備份存檔,改造者可能想替換角色,研究人員則可能想檢視某項系統服務。這些用途都需要一般遊戲通常無法取得的存取權限。
較舊的 Switch App 如何成為進入點
《SmileBASIC 4》讓使用者能在初代 Nintendo Switch 上編寫並執行程式。Switch 2 可透過向下相容執行這款軟體;向下相容是指新主機能執行前一代主機遊戲的功能。這項連結讓 Hajhamid 得以透過舊軟體進入新主機。
第一個弱點是《SmileBASIC》直譯器中的整數溢位。直譯器是讀取並執行程式指令的元件。整數溢位是指計算結果超出電腦為數值保留的範圍,導致結果回繞成另一個數值。
在這個案例中,用來檢查陣列操作的計算可能回繞成負數。陣列是儲存數值的清單。檢查機制因此接受了原本應該拒絕的操作,後續的記憶體複製則將資料寫到預定區域之外。
Hajhamid 說,他利用這個行為,讓程式把陣列的一部分當成字串處理。這種混淆使程式得以讀取並修改超出預定範圍的記憶體。最初的研究可在初代 Switch 上進行,之後再用於 Switch 2 漏洞鏈的一環。
《SmileBASIC》過去曾涉及 Nintendo 3DS 的自製軟體漏洞利用。在這次案例中,它的特殊價值在於,較舊的 App 能成為攻擊新一代主機的第一階段入口。
第二個漏洞進入檔案系統服務
取得《SmileBASIC》內部的權限只是第一步。接著,Hajhamid 將目標轉向內建檔案系統服務(稱為 fs),負責處理儲存作業。要突破程式設計 App 的限制,就必須進入權限更廣泛的服務。
第二個漏洞涉及路徑正規化。檔案路徑會告訴軟體如何在儲存裝置中找到檔案;正規化則會在系統使用路徑前,將其整理成標準格式。Hajhamid 描述了一種情況:服務將路徑複製到容量太小的暫存緩衝區。
緩衝區是預留的記憶體區域。資料超出邊界時,可能會覆寫附近的資訊。Hajhamid 利用這次溢位影響儲存快取物件,藉此讀寫檔案系統服務中的記憶體。
他接著說明,自己更改了《SmileBASIC》連線所記錄的處理程序身分,取得更廣泛的檔案系統權限。這讓他得以複製內部儲存資料,以及一般系統模組的程式碼供檢視。系統模組(sysmodule)是替作業系統執行各項工作的服務。
Hajhamid 表示,ns2jb 因此能以一般系統模組及內建檔案系統模組的身分執行原生程式碼。這條漏洞鏈包含兩個不同階段:先透過《SmileBASIC》取得初步入口,再利用第二個漏洞擴大存取權限。
Codex 提供協助,但研究耗時兩週
Hajhamid 在研究期間使用 OpenAI 的 Codex,並自行搭建系統,讓 AI 代理程式能向主機輸入控制器操作指令,並檢視主機的影像輸出。JetKVM 裝置透過 USB 傳送控制器輸入,並透過 HDMI 擷取影像。
這套系統還用上一種不尋常但實用的裝置:藍牙電燈開關,能在主機當機後實際按下電源按鈕。這類記憶體研究經常會遇到反覆當機,因此重新啟動硬體也是測試流程的一部分。
根據 Hajhamid 的說法,Codex 找到了《SmileBASIC》中可利用的整數溢位。研究也包括調查系統服務、檢視程式碼,以及開發進入檔案系統服務的漏洞鏈。Hajhamid 表示,自己親自研究該服務,同時讓 AI 代理程式探索其他目標。
開發者澄清,附上「只要叫 AI 越獄主機就好」的玩笑說明,並非實際的研究過程。最初嘗試透過另一條途徑取得程式碼執行權限並未成功,而完成越獄花了約兩週,也投入了大量心力。
Hajhamid 表示,Codex 一天內就完成了《瑪利歐賽車世界》的改造。這也顯示出逗趣展示與背後資安研究所需時間的差異:取得權限的艱鉅工作完成後,才有了可見的角色變更。
為何放棄瀏覽器途徑
最初嘗試的目標是 WebKit,也就是該主機使用的瀏覽器引擎;瀏覽器會處理複雜內容,因此長期以來都是資安研究的熱門目標。Hajhamid 的系統曾嘗試透過自訂 Wi-Fi 強制入口網站進入 WebKit。這類入口網站是裝置連上網路時可能出現的頁面。
這條途徑遇到多重防護。僅允許執行的記憶體(execute only memory)會限制對可執行指令的讀取,使得定位可用程式碼序列更加困難。指標驗證會在某些位址被使用前進行檢查;控制流程完整性則會檢查部分執行流程的轉移是否符合允許的路徑。
初期的瀏覽器研究取得了較有限的控制權,卻未能實現與系統服務任意通訊,而這正是預定越獄所需的能力。因此,Hajhamid 改為探索《SmileBASIC》途徑,瀏覽器研究則另行持續進行。
他指出,將檔案系統漏洞改造為適用於 WebKit,是後續研究的可能方向。這可能帶來另一種進入途徑,但尚未公布這類版本的推出日期。他也表示,這項漏洞已在初代 Switch 上測試,但尚未為該主機打包成可用版本。
使用者需要什麼,以及重新開機後會發生什麼
據描述,這條途徑使用 4.4.9 版《SmileBASIC 4》,美國 eShop 售價約為 25 美元。另一名改造者表示,這款 App 可能並非絕對必要,但目前展示的漏洞鏈是從程式設計 App 開始。其他替代途徑的實際需求仍未確定。
人們也關注一款免費的日本試用版,希望藉此取得軟體。據報該試用版與此漏洞不相容,因此就這種方法而言,試用版與付費版據報用途不同。
ns2jb 被形容為須連接啟動(tethered)的越獄方式。在此情況下,這表示主機每次開機後,都必須從遊戲中重新啟動漏洞。重新開機會清除記憶體中運作中的漏洞,並讓受影響的處理程序恢復正常狀態。
軟體漏洞與持續存在的自製韌體,代表不同形式的存取權限。ns2jb 會改變主機在目前使用階段中能執行的內容。要讓自製韌體在重新開機後仍持續運作,還需要額外的機制。
目前的操作說明也被形容為一般玩家難以理解。因此,現階段的目標使用者是研究人員和具備技術經驗的改造者,而非所有只想透過簡單選單安裝非官方應用程式的主機玩家。
Nintendo 的回應與發布時程
展示發布後不久,《SmileBASIC 4》的供應狀況就成為關注焦點。據報有些使用者購買 App 後,便將主機與網際網路斷線,擔心更新會封堵漏洞。公告前後的報導指出,該 App 可能即將下架,或已從部分地區商店消失。
相關報導刊出時,Nintendo 尚未發布正式說明,也未宣布修補程式。據報下架情況的範圍,包括哪些地區受影響,尚未獲得確認。將 App 下架會限制新購買者;透過系統或軟體更新則是以另一種方式修補漏洞程式碼。
公告與技術說明中提及的日期如下:
- 2026 年 10 月 18 日:Hajhamid 的技術說明發布,指出 ns2jb 是適用於 23.0.1 版韌體的軟體漏洞。
- 2026 年 10 月 22 日:Hajhamid 公開《瑪利歐賽車世界》展示影片並宣布越獄方法。
- 約在 10 月 22 日公告發布時:使用者討論購買《SmileBASIC 4》,相關報導則提及該 App 可能已從部分地區 eShop 下架,或即將下架。
曾揭露一項影響兩代 Switch 的不同漏洞的開發者 Geziné 表示,自己曾與 pepsipu 交談,並認為這款工具看來屬實。Geziné 也表示,pepsipu 知道自己開發的另一項使用者模式漏洞。
Hajhamid 表示,據他所知,ns2jb 是 Switch 2 上首例此類漏洞。它目前的主要貢獻,是提供一條可用於深入軟體研究和改造遊戲的途徑,但持續性與易用性仍有明確限制。
重點整理
- 據報 ns2jb 可在未安裝硬體改機晶片的情況下,於 Switch 2 23.0.1 版韌體上運作。
- 展示的漏洞鏈結合《SmileBASIC》的記憶體弱點與檔案系統服務漏洞。
- 以 pepsipu 為人所知的 Sammy Hajhamid,在約兩週的研究期間使用了 OpenAI 的 Codex。
- 《瑪利歐賽車世界》展示出現了大耳狗喜拿、初音未來和 Peter Griffin 等自訂角色。
- 主機重新啟動後漏洞就會失效,目前也無法提供持續存在的自製韌體。
- 據描述,進入點使用 4.4.9 版《SmileBASIC 4》;有報導指出部分地區商店已下架該 App,但 Nintendo 尚未公開回應。