系統中斷,水龍頭也乾了
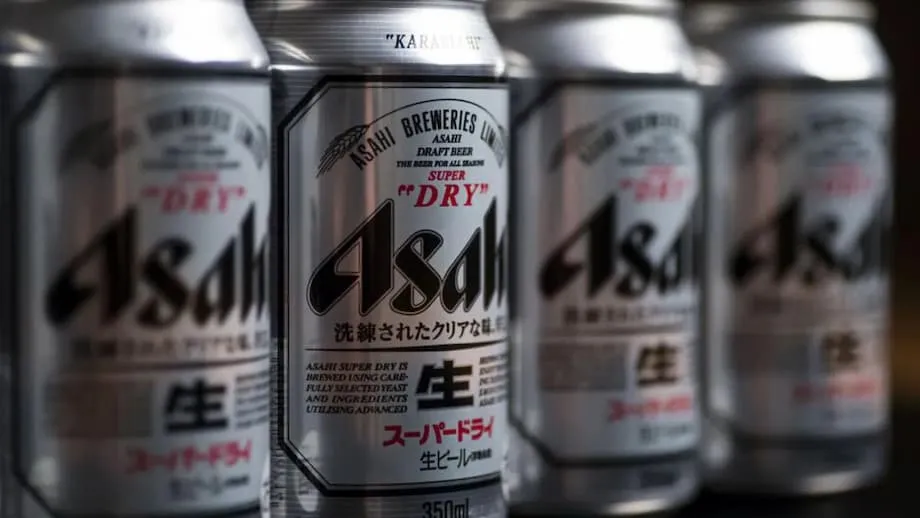
日本知名啤酒商朝日集團正全力維持貨架供貨。該公司遭到網路攻擊,關鍵業務系統癱瘓,生產與配送被迫暫停。朝日集團表示,日本境內的訂貨與出貨系統於本週稍早離線,導致多數國內工廠停擺。這波中斷迅速波及全國便利商店、超市、餐廳與酒吧。從朝日 Super Dry 啤酒,到代工生產的瓶裝茶飲與軟性飲料,多款熱門商品在部分地區供應吃緊。
目錄
朝日強調,事件僅影響日本市場,該市場約占集團銷售額的一半。海外營運以及 Peroni、Pilsner Urquell 和 Grolsch 等全球品牌目前均照常運作。該公司的挑戰不只在釀酒,也在於管理訂單、庫存與全國配送。相關系統一旦停擺,生產計畫便難以確定,貨運無法安排或開立發票,客服也無法大規模運作。
入侵事件發生後幾天,朝日開始以人工方式部分處理訂單與出貨,透過電話、親訪與紙本流程,優先確保核心商品供應。公司表示,客服中心將開始逐步恢復服務,但目前仍無法明確預告全面復原的時間。7-Eleven、全家與羅森等零售商已提醒顧客,現有庫存耗盡後,商品可能會陸續缺貨。
攻擊如何發生,哪些系統離線
朝日證實遭到勒索軟體攻擊,供訂貨、出貨及客戶支援使用的內部系統因此受阻。公司也表示,無法正常接收外部電子郵件。據朝日說明,生產設備本身並未受損,但由於訂單無法處理、配送也無法協調,啤酒廠與裝瓶產線仍暫停運作。在複雜的製造業中,這是常見的應對方式,因為訂單、標示、稅務文件與物流都和法規遵循及安全緊密相關。
勒索軟體為何會讓啤酒廠停擺
勒索軟體是一種惡意軟體,會鎖住電腦系統與資料,並要求受害者付款。許多犯罪集團採用「雙重勒索」模式,不僅加密受害者的系統,還會竊取敏感檔案,以加大付款壓力。現代啤酒廠仰賴兩層技術系統。一層負責控制生產設備,有時稱為營運技術;另一層則管理訂單、庫存、配送與財務等商業軟體,通常稱為資訊科技。商業系統若故障,啤酒商或許仍能釀酒,卻無法妥善規劃生產、分配原料、安排貨車或向客戶請款。為避免浪費與混亂,實務上可能因此選擇有序停產。
製造商若將網路分區、維護離線備份並定期演練事件應變,可以縮短停機時間。即便如此,復原複雜的訂單管理與物流平台仍可能耗時數天或數週,尤其是公司必須先確認資料完整無誤,才能重新啟用系統。朝日表示,在鑑識調查持續進行之際,恢復對客戶供貨是首要任務。
零售商與餐飲業感受供貨壓力
日本各地便利商店連鎖業者已示警,商品供應吃緊。營運 7-Eleven 的 Seven & I Holdings 已暫停部分朝日商品出貨,並通知門市為缺貨做好準備。全家表示,部分由朝日生產的自有品牌瓶裝茶可能缺貨。羅森計畫改以其他商品補足,降低影響。一家大型超市業者也提醒消費者,部分朝日商品可能很快就買不到。
全家是日本規模最大的便利商店業者之一。該公司在公開公告中向顧客致歉,並表示正與啤酒商密切協調,盼恢復正常供貨。
對於造成顧客不便,我們深表歉意。
酒吧與餐飲店也受到影響。部分只供應朝日生啤的店家,為避免菜單出現缺口,已改供其他品牌啤酒。以 Super Dry 搭配招牌料理的餐廳表示,這樣的變動並非所樂見,但在酒桶與瓶裝啤酒恢復供貨前,只能如此因應。
東京串燒店「串燒戶坂」主廚矢野富子說明,對只賣單一啤酒品牌的小店而言,缺貨來得有多快。
這次缺貨很傷腦筋,因為 Super Dry 和我們的串燒很搭,而且許多客人都偏好這款啤酒。
攻擊者身分與可能面臨風險的資料
名為 Qilin 的團體聲稱對這起攻擊負責,並表示竊取了約 27 GB 的內部資料。該團體張貼據稱是預算、合約及其他文件的圖片,藉由威脅外洩施壓。Qilin 採用「勒索軟體即服務」模式,附屬犯罪者租用其惡意軟體與基礎設施,再與核心營運者分潤贖金。這個犯罪團體已在全球鎖定數百名受害者,主要對象包括製造業與醫療業。
朝日表示,正在調查是否有未經授權的資料傳輸跡象,並已通報執法機關。公司在最初公布事件時表示,客戶資料目前看來並未遭到洩露。雖然外洩範圍仍在調查中,但攻擊者聲稱取得的這類文件,可能讓員工與商業夥伴成為釣魚攻擊或詐騙的目標。公司正與外部專家合作,控制入侵事件並恢復系統。
資安分析人士提醒,資料竊取往往是社交工程攻擊的前奏。員工、供應商與經銷商應提高警覺,留意要求提供密碼、變更付款資訊或索取敏感資料的陌生電子郵件與來電。在朝日公布最終資料外洩指引前,透過已知聯絡人與官方管道查證至關重要。
朝日的復原計畫
在多數國內據點一度停擺後,朝日表示,日本六座啤酒廠均已恢復釀造,但產能尚未完全恢復。這些啤酒廠目前以公司銷售冠軍朝日 Super Dry 為主。兩座軟性飲料工廠已部分重啟,另外五座則預計配合出貨情況逐步恢復營運。集團在日本的七座食品工廠也已全部復工,但在供應鏈穩定之前,產能仍低於平常。
公司表示,系統逐步恢復期間將優先供應有限品項。計畫自 10 月中旬起恢復 16 款商品出貨,包括無酒精啤酒朝日 Dry Zero 與朝日 Zero、Clear Asahi 啤酒,以及 Black Nikka Clear 威士忌。原定於 10 月推出的新品,例如軟性飲料與蛋白棒,則已延後上市。
為了維持貨物流通,員工透過電話接單、手寫訂單、拜訪主要客戶,甚至以傳真傳送出貨指示。公司預計客服中心將於本週開始部分恢復營運。這些人工替代流程雖然耗時,仍能在數位平台修復並完成測試前,暫時維持供應。
朝日社長兼集團執行長勝木敦志為此次中斷致歉,並強調在修復工作持續進行之際,首要任務是確保供貨。
我們正竭盡所能,盡快恢復系統,同時採取替代措施,確保產品持續供應給客戶。
對業務的衝擊與供應鏈啟示
這次中斷打擊了投資人信心。朝日股價在事件曝光後大幅下跌,一度跌逾 7%,之後小幅回升。分析師警告,若系統長時間無法恢復,可能侵蝕日本市場第四季獲利,並拖累集團整體盈餘。若貨架持續缺貨,啤酒商可能面臨大型零售商的缺貨罰款,並損失酒吧與餐廳的銷售。十多款新品無限期延後,也將影響原定的成長計畫與行銷活動。
即使設備未受損仍決定暫停生產,是為了避免在訂單未確認、運力不足、稅務文件未備妥或目的地標示不明的情況下製造啤酒。酒類配送受到嚴格管制。若無法出貨仍繼續釀造與包裝,可能帶來品質風險與庫存不匹配,事後處理成本高昂。這起事件也凸顯資訊科技與工廠系統之間的協作日益密切,以及網路分區、嚴格的身分驗證控管與經過測試的備份,為何已成為製造業維持營運的關鍵。
日本面臨更廣泛的資安挑戰
日本大型企業遭勒索軟體攻擊的事件急遽增加。統計顯示,今年上半年發生 116 起勒索軟體事件,專家認為實際上有許多案件未被通報。資安人才短缺,以及部分高齡勞動人口數位素養不一,也加深了挑戰。攻擊者採用服務化模式,讓技術有限的附屬犯罪者也能租用工具與作戰指南,發動造成重大影響的攻擊。製造業已成為主要目標,因為生產停擺會立刻對受害者形成付款壓力。
日本政策制定者承諾強化網路防禦,新措施也允許更積極地採取行動防範攻擊。措施成效將取決於企業如何投入預防工作並演練復原。董事會與高階主管日益被要求將網路風險視同其他企業風險管理。這意味著隔離關鍵系統、劃分網路區域、及時安裝修補程式、強化身分與存取管理、訓練第一線員工辨識釣魚訊息,並定期測試如何從乾淨備份還原系統。攻擊不可能完全杜絕,但做好準備的企業通常能更快復原,也能減少附帶損害。
Qilin 在這起事件中的說法,符合資料竊取與營運中斷並行的更廣泛趨勢。該團體及其附屬者曾在多個地區攻擊製造商與醫院。食品飲料公司通常利潤有限、物流複雜;若攻擊者認為停機會促使企業迅速和解,這些公司就可能成為理想目標。朝日遭入侵事件顯示,即使採取紙本訂單與電話聯繫等靈活應變措施,當日本最大的啤酒商要服務數百萬名顧客時,能發揮的作用仍有限。
消費者現在可以預期什麼
缺貨情形可能因地區與門市而異。Super Dry 在日本境內仍持續生產,但目前會優先供應部分商品;在出貨量回升前,未必能滿足所有包裝形式與容量的需求。便利商店有需要時會改供其他商品,酒吧近期也可能增加其他品牌啤酒的供應。進口的朝日商品與海外市場不受此次事件影響。
想買特定商品的消費者,可以留意不同包裝形式。部分地區可能有罐裝啤酒可買,但生啤供應有限;也可能有大瓶裝,卻買不到六入裝。朝日代工生產的自有品牌茶飲與軟性飲料,則會因各連鎖店庫存情況而有所不同。零售商建議消費者不要恐慌性搶購,以免加劇當地缺貨並增加配貨難度。
顧客、供應商與員工也應留意陌生訊息。若攻擊者確實竊取了內部文件,後續可能出現釣魚攻擊。請以公司官方管道取得最新資訊,透過已知聯絡人的電話查證付款資訊變更,並將可疑電子郵件通報資安團隊。
重點整理
- 勒索軟體攻擊使朝日在日本的訂貨、出貨與客服系統癱瘓,多數國內工廠被迫暫停運作。
- 六座啤酒廠均已恢復釀造,但產量低於正常水準,並以 Super Dry 為主,等待系統復原。
- 便利商店連鎖業者與餐廳表示供貨吃緊,部分地區的瓶裝茶飲與啤酒已缺貨。
- Qilin 團體聲稱竊取約 27 GB 的內部資料。朝日正調查資料遭竊的跡象,並與主管機關合作。
- 朝日計畫自 10 月中旬起恢復 16 款商品出貨,包括 Dry Zero、朝日 Zero、Clear Asahi 與 Black Nikka Clear。
- 日本以外的海外營運與全球品牌不受此次事件影響。
- 朝日股價在事件曝光後下跌。分析師警告,若長時間停機,可能影響第四季獲利並導致零售商開罰。
- 公司目前採取電話與傳真接單等人工替代措施;數位系統全面復原的時間仍不明朗。