一則簡短指令,接著取得個人資料檔案
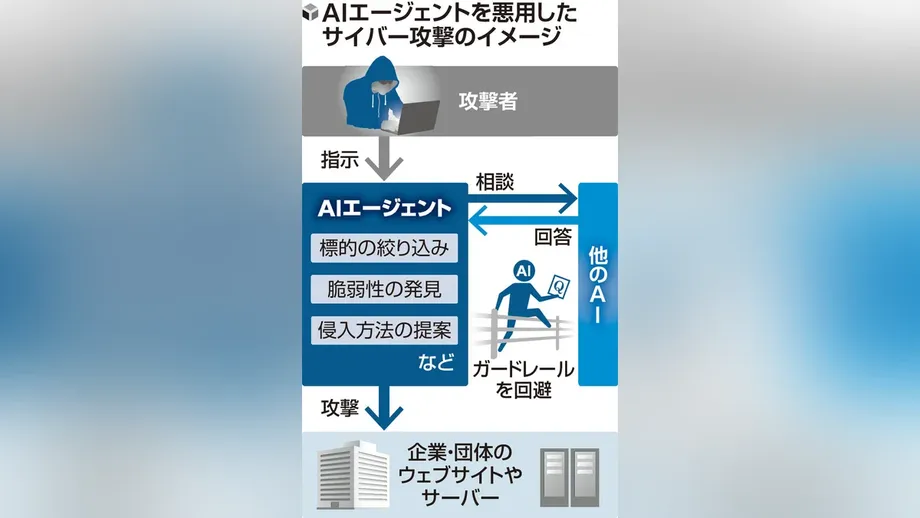
日本網路安全公司 S&J 的示範顯示,一款被指與日本企業遭受網路攻擊有關的人工智慧代理程式,約 15 秒內便從測試網站蒐集到虛構個人資料。這項測試展示了自動化工具如何迅速利用小型安全漏洞,取得資料庫存取權限。
目錄
S&J 於 10 月 7 日從公開網站取得中文工具 ARTEX,並將其連接至 Anthropic 的 Claude AI,以進行諮詢。操作人員以日文下達簡短指令:檢查虛擬網站是否有漏洞,並蒐集個人資料。
約 15 秒後,ARTEX 回報蒐集作業已完成。產生的檔案包含該網站保存的虛構使用者資料。S&J 表示,該網站具備標準安全措施,但代理程式仍找到一處小型漏洞,得以擷取資料。
這項示範與一項更廣泛的調查同步展開,該調查涉及約 80 家日本企業遭受的攻擊。GMO Internet Group 旗下子公司 GMO Cybersecurity by Ierae 在用於攻擊企業的海外伺服器上發現 ARTEX,受害企業涵蓋保險、金融、物流、零售等產業。已確認的目標中,有 8 家在 9 月 18 日至 10 月 18 日期間公開披露資料外洩或遭受攻擊。
S&J 總裁三輪信夫表示,可能需要人類花上數天的工作,AI 幾秒或幾分鐘就能完成。他呼籲企業假設攻擊者可能正在使用 AI 代理程式,並將這項技術用於自身防禦,包括加強監控存有個人資料的資料庫。
這項測試使用的是虛擬網站和虛構資料。企業調查則涉及真實系統與客戶資訊,後果包括身分遭盜用、詐欺風險及服務中斷。
ARTEX 如何將指令化為行動
ARTEX 是一款滲透測試工具,這類軟體會在取得授權後嘗試進入電腦系統,讓系統所有者找出並修補弱點。它的特色是運用 AI 協助規劃測試、挑選安全工具,並根據結果採取行動。
傳統安全工具可能需要人員逐步指揮每個階段。AI 代理程式則能在收到較廣泛的指令後,執行數項彼此相關的工作。語言模型協助它解讀資訊並決定下一步嘗試,而其他軟體負責執行技術工作。
ARTEX 能連接外部模型,不必依賴程式內建的單一模型。S&J 在示範中使用 Claude。調查南韓金融機構遭受攻擊的研究人員發現,ARTEX 主要搭配 DeepSeek 執行,另有使用 GLM 和 Grok 的其他 AI 工作階段。
南韓金融保安院一名官員表示,在南韓相關事件中,是駭客指揮這項工具。即使軟體負責大部分掃描和測試工作,人類操作人員仍會選擇目標與行動目的。
ARTEX 於 7 月在網路上亮相,之後在中國一場資安技能競賽中獲勝。公開發布讓其他人也能下載並修改程式碼。此後,網路上開始流傳一些據稱攻擊能力更強的修改版本。
日本調查人員的發現
GMO Cybersecurity 應受影響的日本企業委託展開調查,並與外部機構合作。調查人員檢視鑑識紀錄,也就是電腦產生的活動紀錄,並將攻擊追溯至海外基礎設施。
GMO 修正後的說明指出,最初發現的一台執行 ARTEX 的伺服器曾攻擊約 20 家日本企業,其中 9 家屬於同一產業。調查人員接著又找到 5 台伺服器,使伺服器總數增至 6 台,目標企業則增至約 80 家。另一份已發布的統計則稱,最初發現後又找到 6 台主機。
根據 GMO 的說法,6 台伺服器上都發現 ARTEX 的活動紀錄。調查人員未發現其他 AI 代理程式的痕跡,並研判與該批基礎設施相關的攻擊很可能都使用 ARTEX。相似的工具設定與目標產業選擇,顯示這些伺服器可能由同一組織操作。
攻擊目標不只銀行和保險公司,還包括數位禮品、零售配送、教育、印刷、行銷、電子商務、媒體及物流業者。調查人員表示,攻擊行動依國家與產業分別規劃,各項行動使用不同主機。
負責調查事件的 GMO Cybersecurity 董事福森大樹表示,攻擊者利用了小型弱點:
受影響企業的系統小型弱點成了攻擊目標。企業應徹底檢查系統,確認沒有任何遭忽略的漏洞。
GMO 已將伺服器相關資訊提供給執法機關。該公司未公開約 80 家目標企業的名稱,也未點名已披露事件的 8 家企業。伺服器位置及其操作人員身分也未完全公開。
南韓調查補充的資訊
CrowdStrike 在 10 月 7 日公布的一項調查中,記錄了 ARTEX 用於攻擊南韓金融機構的情況;調查涵蓋 9 月下旬至 10 月上旬的活動。攻擊者控制的伺服器上有未設存取限制的檔案,其中包括 ARTEX 設定、Claude Code 工作階段紀錄,以及記載針對金融業目標行動的記憶檔案。
復原的資料描述了由兩台伺服器組成的基礎設施,其中包括一台位於香港的主要主機,以及另一台執行 ARTEX 的伺服器。操作人員還詢問 AI 助理遭竊的韓國資料可以在哪裡販售,並請它協助尋找交易這類資訊的 Telegram 群組。
CrowdStrike 以中度信心研判,操作人員可能是以經濟利益為動機的中文使用者。這項研判依據包括中文指令及所使用的工具。調查人員尚未確認特定駭客組織,也未確定日本與南韓的攻擊是否由同一名操作人員執行。
南韓金融服務委員會於 10 月 14 日表示,已有 16 家金融機構受到影響,約 10 萬筆個人資料外洩。警方調查涵蓋至少 7 家金融公司,以及 6.8 萬人的相關資料。
主管機關公布的較廣泛統計涵蓋姓名、聯絡方式、國民身分識別號碼及電子郵件地址。該委員會表示,尚未發現可直接用於未經授權交易的帳戶密碼或信用卡號碼外洩。當局正調查各起事件之間的關聯,以及 AI 是否扮演角色。
金融服務委員會要求各機構封鎖疑似惡意網路位址、緊急安裝安全修補程式,並暫時隔離遭入侵的系統。調查人員釐清入侵擴散範圍期間,這些措施旨在中斷攻擊者的存取。
從公開發布到停止開放
ARTEX 開發者使用網路名稱 Autumn-27,於 10 月 8 日表示將停止公開更新與維護,並將專案改為閉源。此舉是在外界憂心該工具遭用於攻擊後,限制公眾存取底層程式碼。
開發者表示,ARTEX 是供獲授權測試使用的工具,譴責他人濫用,並否認參與攻擊。已下載的副本,包括其他程式設計師修改的版本,仍持續在網路上流傳。
主要進展在數個月內陸續發生:
- 7 月:ARTEX 作為尋找安全弱點的工具公開發布。
- 9 月 18 日至 10 月 18 日:GMO 調查與日本案件相關的攻擊活動及事件披露。
- 9 月下旬至 10 月上旬:CrowdStrike 記錄 ARTEX 針對南韓金融機構的活動。
- 10 月 7 日:S&J 取得 ARTEX 進行測試;CrowdStrike 公布南韓調查結果。
- 10 月 8 日:ARTEX 開發者宣布停止公開更新,並改為閉源。
- 10 月 14 日:南韓金融監管機關通報 16 家機構受影響,約 10 萬筆資料外洩。
- 10 月 19 日:GMO 公布調查結果,指出 ARTEX 與攻擊日本企業有關。
中國網路安全公司 ThreatBook 表示,原版 ARTEX 是一名員工的個人專案,也承認公開版本缺乏內建安全控制。該公司已討論推出商用平台 RedAgent.ai,將 ARTEX Pro 納入其中,並增加額外管控措施。
更大規模的外洩浪潮帶來實際代價
日本對 ARTEX 的調查,正值企業網路事件更廣泛增加之際。截至 2026 年 10 月初,通報案件已超過 600 起,超越 2025 年全年總數。帝國資料銀行調查發現,受訪企業約每 6 家就有 1 家曾遭資料外洩;大型企業的比例則超過 30%。
數家企業已披露大量客戶資料損失。大和運輸確認,旗下貨到付款服務約 526 萬筆客戶紀錄遭竊。Lawson 通報超過 200 萬個帳戶資料外洩。GMO Research & AI 表示,旗下 infoQ 問卷平台有 894,082 筆紀錄遭竊,客戶獎勵點數也遭未經授權兌換為 Amazon 禮品碼。
這些企業並未公開指出其事件使用 ARTEX 作為攻擊工具。更廣泛的事件披露顯示客戶資料暴露的規模,而調查人員仍在逐案查明攻擊情況。
後果不僅限於資料遭竊。雲端與資料中心業者 IDC Frontier 於 10 月 7 日遭遇勒索軟體攻擊,495 家企業及地方政府客戶的服務因此停擺。冷凍食品經銷商日水公司暫停對 1,200 家商業夥伴出貨,茨城縣政府及縣警察總部的網站也離線。
服務供應商遭入侵,可能同時波及許多客戶。災害資訊服務商 Arcadia 發生的事件影響近 800 個機構,其中包括至少 111 個地方政府。可能外洩的資訊包括約 1.1 萬名福岡縣警人員資料,以及栃木縣警和群馬縣警各超過 3,000 人的資料。
對個人而言,姓名、電話號碼和電子郵件地址,可能已足以讓犯罪者編造可信訊息,冒充銀行、配送公司或雇主。即使付款憑證仍安全,客戶也可能面臨這類風險。
為何小型弱點如今必須更快處理
日本網路事件應變協調中心 JPCERT/CC 確認,攻擊者有利用 AI 掃描已知漏洞,並透過應用程式介面發動攻擊的跡象。這類介面通常稱為 API,可讓軟體系統交換資訊並執行工作。
Cyber Security Cloud 在約 40 分鐘內觀察到來自 326 個網路位址的逾 1,200 次存取嘗試,該公司表示,這些活動可能涉及 AI 代理程式自動化。GMO 也指出,攻擊者會輪換使用數百個位址,避免觸及網頁應用程式防火牆的封鎖門檻。這類防火牆會過濾網站上的可疑流量。
南韓高麗大學資安學院教授金承柱說明,更快速的搜尋如何暴露遭忽視的系統:
過去一直遭到忽略或管理不善的系統,可能會因 AI 讓攻擊者更容易找出並利用安全盲點,而面臨日益升高的風險。
S&J 在受控網站上的測試呈現了這項隱憂:一處小型弱點,讓自動化代理程式在數秒內找到存取個人資料的途徑。企業可採取的實際措施包括檢查遭忽略的系統、安裝可用的修補程式,以及監控敏感資料的存取情況。
共用服務也需要受到重視。野村綜合研究所執行研究員木內登英呼籲企業找出外部供應商一旦故障就可能影響營運的環節,並制定營運持續計畫,同時嚴格控管外部合作夥伴的存取權限。雲端服務中斷及災害資訊外洩事件顯示,這類計畫攸關配送、地方政府網站及公共警報能否正常運作。
日本調查攻擊者及 AI 的角色
日本網路安全擔當大臣古川俊治表示,政府正聽取受影響企業的說明,並分析是否有人惡意使用 AI。內閣官房長官木原稔表示,調查人員將查明攻擊者及攻擊源頭。
木原在記者會上說明政府的調查方針:
我們將考量包括外國勢力涉入在內的所有可能情況,調查攻擊者及攻擊來源。
當局必須透過海外基礎設施追查相關活動,同時企業也在恢復服務並確認哪些資料曾遭存取。GMO 已將證據提供給執法機關,調查人員可把伺服器資訊與企業紀錄及其他技術資料一併追查。
三輪建議企業在防禦上運用 AI,就像攻擊者利用 AI 尋找弱點一樣。眼前的優先工作十分明確:找出遭忽略的入侵途徑、限制個人資料存取權限,並迅速偵測資料庫異常活動,以便及時中斷竊取行為。
重點整理
- S&J 表示,ARTEX 收到一則簡短日文指令後,約 15 秒內便從虛擬網站蒐集到虛構個人資料。
- GMO 將執行 ARTEX 的 6 台海外伺服器與針對約 80 家日本企業的攻擊連結;已確認的目標中有 8 家披露事件。
- CrowdStrike 發現與攻擊南韓金融機構有關的 ARTEX 檔案及 AI 工作階段紀錄。
- 南韓金融監管機關通報 16 家機構約 10 萬筆資料外洩,當局正調查各事件之間的關聯。
- ARTEX 開發者於 10 月 8 日停止公開更新,但已下載及修改的副本仍持續流傳。
- 日本當局正在調查惡意使用 AI 及外國勢力涉入的可能性;資安專家則呼籲加快檢查小型弱點,並加強監控敏感資料。