數十億美元在幾分鐘內轉走,隨後各方搶著凍結資金
區塊鏈情報公司 TRM Labs 表示,2026 年 10 月 29 日,約 63.6 億美元的加密貨幣在 10 條區塊鏈上從幣安錢包轉出,其中大部分在約 20 分鐘內完成。TRM 與 Chainalysis 均將這起攻擊歸因於與北韓有關的駭客組織 TraderTraitor;若確認,這將是有紀錄以來金額最大的加密貨幣竊案。
目錄
幣安表示,已保全受影響資產中的約 30 億美元,並撥出逾 63.4 億美元的公司資金用於彌補損失。交易所起初懷疑是工程師的筆電遭入侵,之後表示調查人員發現更大範圍的漏洞。調查及追討資金期間,幣安暫停了提款。
這起疑似竊案牽涉兩大問題:大型加密貨幣交易所持有資金的安全,以及北韓利用網路犯罪取得外匯。與聯合國安理會調查相關的估算指出,遭竊資金約占北韓外匯收入的一半,並約占其武器開發成本的 40%。
TRM 對幣安資金流出的估算,包含事後遭凍結的資產。因此,眼前的關鍵在於有多少資金能追回、客戶如何重新取回資產,以及仍有多少資金可供攻擊者動用。幣安承諾承擔所有損失,調查人員則持續追查入侵其系統的途徑及涉案者身分。
幣安內部發生了什麼事?
TRM 表示,攻擊者至少準備了 36 小時,之後才從幣安多個錢包轉走資金。遭竊資產涉及以太坊、比特幣及 Solana 等網路。區塊鏈是共享的數位交易紀錄;資產在多個網路間轉移,讓調查人員能同時追查多條線索。
幣安共同執行長 Richard Teng 表示,調查已不再只聚焦於一台筆電:
這不是一個人所為。我們最初的調查認為,這起資安事件可能涉及一台遭入侵的筆電;但後續調查發現了其他入侵點。
Teng 也表示,攻擊者使用了一種機制,在行動過程中銷毀工具及留下的痕跡。幣安稱,尚未發現錢包私鑰外洩的證據。私鑰是用來授權加密貨幣轉帳的秘密數位憑證。該公司尚未公布完整的技術說明。
調查人員為何懷疑 TraderTraitor
Chainalysis 從資金流向發現關聯:從幣安遭竊的加密貨幣,在區塊鏈上與前一個月從 Bitget 竊得的資金混在一起。研究人員也將 9 月 Bitget 遭竊案歸因於北韓駭客;該案損失估計為 3.87 億美元。
TRM 指出,這起事件的事前準備及交易模式,與過去和北韓有關的攻擊相似,包括 2025 年 2 月從 Bybit 竊走 15 億美元的事件。Chainalysis 共同創辦人暨執行長 Jonathan Levin 也指出,最可能的攻擊者是 TraderTraitor。
TraderTraitor 被描述為由北韓政府支持的組織,約於 2016 或 2017 年在一個情報機構下成立。研究人員認為該組織隸屬於更廣泛的 Lazarus 網絡。DTEX 研究員 Michael Barnhart 表示,其成員是經驗豐富的金融攻擊者,其中包括與 APT38 有關的行動人員;APT38 是北韓網路行動的另一個稱呼。
Bybit 遭攻擊五天後,美國聯邦調查局正式將竊案歸因於北韓及 TraderTraitor。目前,幣安遭入侵案的歸因仍以區塊鏈情報公司的評估為依據。幣安表示正與執法機關合作,確認犯罪者身分。北韓否認涉入加密貨幣竊案。
遭竊加密貨幣如何變得更難追回
Chainalysis 表示,幣安資金在短時間內經過數千筆交易,在多個錢包間反覆轉移。調查人員指出,相關活動約在 20 分鐘內發生,交易模式顯示攻擊者可能利用自動化程式協助轉移資產。
加密貨幣錢包是用來控制數位資產及授權交易的工具。即使公開區塊鏈上的交易仍可查見,將遭竊資金分散轉入多個錢包,也會讓追查路徑更加複雜。調查人員必須判斷哪些轉帳與攻擊者有關,以及哪些交易所或其他業者可能有能力阻止資金流動。
速度也很重要,因為部分資產可由發行方凍結。Chainalysis 表示,約 3.25 億美元遭竊穩定幣在約 20 分鐘內兌換為以太幣,也就是以太坊網路使用的加密貨幣。穩定幣是一種設計來追蹤其他資產價格的代幣,通常追蹤美元。發行方可以凍結部分穩定幣,但以太幣沒有能行使同等凍結權力的發行方。
TRM 表示,在傳統交易所體系以外交易的中國掮客,會以折價收購遭竊加密貨幣。這些掮客可協助將數位資產轉成可用於消費的資金。對北韓而言,這項兌換過程將成功的網路入侵轉化為政權可用的資金。
遭竊金額有多少?又有多少已獲保全?
TRM 根據資產轉移時的價格,估算幣安流出的資金約為 63.6 億美元。這起事件普遍被描述為約 63 億美元的竊案,金額是 2025 年 Bybit 遭竊 15 億美元的四倍多。
早期估計遭凍結的金額,TRM 約為 27 億美元,Chainalysis 則約為 28 億美元。幣安之後表示,約 30 億美元已獲保全,接近最初流出金額的一半。該公司也表示,正積極購買加密貨幣代幣,以彌補損失。
幣安最初宣布,依日本時間於 10 月 30 日暫停存款與提款。後續更新則表示,存款未受影響,提款仍暫停。交易所預計一至兩天內恢復提款,但未公布確切重啟時間。
幣安表示,其服務美國市場的交易所未受影響。美國特勤局表示,正設法確認、凍結、追蹤並追回資金;幣安則稱正配合 FBI 調查。與美國企業有關的資產,包括 Tether 和 Circle 發行的穩定幣,也涉及其中。
除了技術上的追款行動,客戶也面臨法律問題。倫敦 Edwin Coe 律師事務所律師 Daniel Tunkel 表示,客戶能否追回資金,取決於合約承諾,以及若幣安未履行承諾,客戶可以在哪裡提起訴訟。幣安承諾彌補損失,代表眼前的財務負擔將由公司承擔。
北韓在全球加密貨幣損失中的占比持續攀升
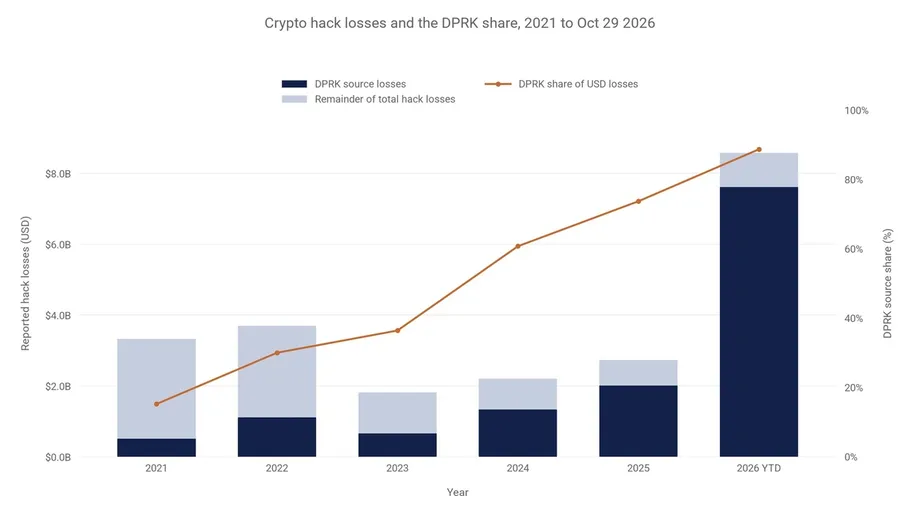
Chainalysis 估計,北韓駭客在 2025 年竊得 20.2 億美元,高於 2024 年的 13.4 億美元,增加約 51%。單是 Bybit 竊案,就約占 2025 年總額的四分之三。
Chainalysis 估計,2026 年已通報的全球加密貨幣駭客攻擊損失中,北韓所占比率達 89%,高於 2021 年的 15%。TRM 對 2026 年的估算則為 85%;若排除幣安事件,比率降至 45%。因此,幣安事件占了年度數字大幅上升的很大一部分。
Chainalysis 也估計,疑似北韓攻擊事件的平均損失,從 2021 年的 5,065 萬美元增至 2026 年的 1.8565 億美元。兩者相除,增幅約為 3.7 倍,顯示每起事件造成的財務損失大幅增加。
根據歸於 Chainalysis 的數據,2021 年 1 月至 2026 年 10 月 29 日,全球損失為 223.4 億美元,其中與北韓有關的損失為 132.4 億美元,約占 59%。另一組歸於該公司的統計數字分別為 220.34 億美元及 130.24 億美元,占比同樣約為 59%。
TRM 估計,自 2017 年以來北韓發動了 100 起攻擊,竊得 128 億美元,其中 2026 年就有 74 億美元。Barnhart 估算累計竊案金額約為 135 億美元。這些估算涵蓋的期間及事件範圍不同,因此解讀總額時必須留意各自列出的時間範圍。
這些資金為何對平壤至關重要
聯合國安理會專家小組的調查指出,2017 年至 2023 年間,北韓涉嫌對加密貨幣公司發動 58 起攻擊,損失約 30 億美元。此後攻擊規模持續擴大,如今單一起疑似幣安攻擊的金額,已超過此前的總額。
北韓受到廣泛的國際制裁,對外貿易及金融活動受限。竊取加密貨幣讓北韓得以在一般出口貿易之外取得外匯。聯合國專家小組相關估算指出,駭客所得約占北韓外匯收入的一半;另有估計認為,遭竊資金約可支付武器開發成本的 40%。
這起幣安 63 億美元竊案的金額,相當於北韓國民總收入約五分之一。國民總收入是指一國居民及企業一年內取得的收入。這項比較顯示,為何如此大規模的竊案影響遠不只限於交易所客戶。
北韓長期被指控以其他非法方式賺取外匯,包括在 1990 年代製造精密偽造的 100 美元鈔票,以及在 2000 年代生產並走私甲基安非他命。網路行動則讓北韓政權得以透過電腦網路,鎖定海外企業下手。
攻擊背後多年的訓練
據報導,北韓會挑選數學及科學能力突出的兒童,接受三至五年的網路戰訓練。表現優異的學生之後進入專門的大學課程,為相關行動持續培養受過技術訓練的人才。
北韓人權委員會描述,平壤的牡丹峰大學設有五年制課程,結合軍事研究、駭客技術及密碼分析。密碼分析是研究如何破解密碼或突破用來保護資訊機密的系統。據報導,部分精英行動人員還會赴中國及俄羅斯接受進一步訓練。
南韓前副國防部長 Shin Beom-chul 形容,北韓駭客攻擊性強、技術高超,受訓後為政權執行外匯行動。政府支持讓這些團隊獲得持續資源,也使他們能在國內不受許多其他犯罪者面臨的起訴風險下行動。
假徵才可能成為入侵突破口
TraderTraitor 的手法通常從接觸人員開始,而非直接攻擊加密貨幣錢包。該組織會以假招聘、假商業合作,以及偽裝成工作所需軟體的惡意程式,鎖定開發人員及資訊科技員工。
2022 年,FBI、網路安全暨基礎設施安全局及美國財政部聯合發布警告,指出有針對加密貨幣企業的惡意軟體及欺騙手法。Barnhart 表示,攻擊者會安排假求職面試,誘使應徵者下載惡意軟體,進而取得登入憑證及敏感資訊。
資安專家將這種手法稱為社交工程,也就是誘使他人採取有助於攻擊者的行動。一旦電腦遭入侵,攻擊者就能利用該設備探索組織內部系統,並設法取得轉移資金的權限。
資安公司 Nyxlab 共同創辦人暨執行長 Kok Tin Gan 推測,幣安攻擊可能涉及一種簽章,授予代幣持續且廣泛的存取權限,讓攻擊者得以控制連網錢包。在幣安調查完整事發經過之際,這仍只是他提出的一種可能解釋。
從 Sony 到幣安:行動規模持續擴大
北韓網路行動除了金融竊盜,也包括政治干擾。2014 年 Sony Pictures 遭攻擊,普遍被視為北韓報復一部描繪暗殺金正恩陰謀的喜劇電影。後續事件顯示,攻擊目標逐漸擴大至持有大量加密貨幣的機構。
- 2014 年:Sony Pictures 遭駭,讓北韓網路行動受到全球關注。
- 2022 年:Lazarus 組織被指與 Ronin Network 遭竊案有關,損失約 6.2 億美元;Ronin Network 為一款區塊鏈遊戲提供支援。
- 2024 年:TraderTraitor 被指涉入日本 DMM Bitcoin 交易所遭竊案,損失 3.08 億美元。
- 2025 年 2 月:Bybit 在攻擊中損失約 15 億美元,FBI 將事件歸因於北韓。
- 2026 年 4 月:分析人士將 Drift 遭竊 2.85 億美元及 KelpDAO 遭竊 2.92 億美元的事件歸因於北韓駭客。
- 2026 年 9 月:Bitget 遭竊約 3.87 億美元,研究人員認為與同一網絡有關。
- 2026 年 10 月 29 日:約 63.6 億美元從幣安錢包轉出,涉及 10 條區塊鏈。
Drift 和 KelpDAO 在去中心化金融領域運作,通常簡稱 DeFi;這類服務透過在區塊鏈上運行的軟體執行金融交易。因此,攻擊目標不再只限於傳統交易所,也包括透過自動化程式持有或轉移資金的系統。
人工智慧可能讓部分行動更快速。資安公司 StealthMole 技術長 Simon Choi 警告,人工智慧能協助攻擊者尋找安全弱點並自動化攻擊。調查人員也在幣安資金轉移過程中發現自動化跡象,而該公司的技術調查仍在進行。
重點摘要
- TRM 估計,2026 年 10 月 29 日,幣安錢包約有 63.6 億美元流出,其中大部分在約 20 分鐘內完成。
- TRM 與 Chainalysis 將這起疑似竊案歸因於北韓的 TraderTraitor 組織。
- 幣安表示,約 30 億美元已獲保全,另撥出逾 63.4 億美元用於彌補損失。
- Chainalysis 估計,2026 年已通報的全球加密貨幣駭客攻擊損失中,北韓占 89%。
- 調查人員正追查涉及多個入侵點的漏洞;幣安尚未公布完整技術調查結果。
- 加密貨幣竊案提供的外匯,據估計有助於資助北韓武器計畫。