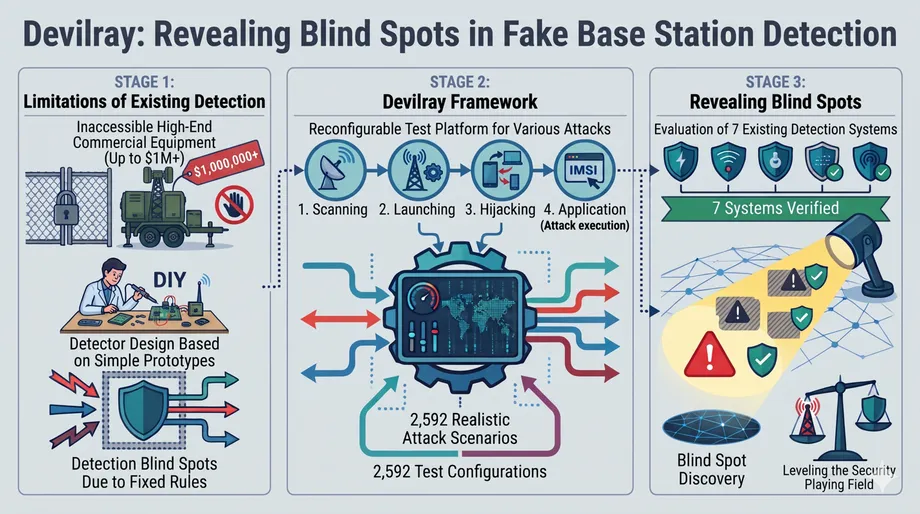
測試手機防護能力的 2,592 種方式
KAIST 研究團隊重現 2,592 種假行動基地台的運作方式,並以七種現有偵測系統進行測試。每種偵測器至少漏掉 192 種配置,顯示旨在辨識監控、追蹤位置與網路釣魚設備的工具仍有漏洞。
目錄
KAIST 於 2026 年 11 月 4 日公布這項研究。研究由該校電機工程學院教授金勇大(Yongdae Kim)領導,團隊檢視商用監控設備、先前研究及國際行動通訊標準,打造名為 Devilray 的測試平台。他們以真實智慧型手機測試每種配置,確認其通訊程序能正常運作。
至少漏掉的配置數量約占受測 2,592 種配置的 7.4%。不過,研究的核心發現不只如此:以常見警訊為基礎的偵測器,可能漏掉透過不同訊息順序或較不顯眼的無線電訊號達成相同目的的攻擊者。
假基地台也稱為 IMSI 捕捉器、基地台模擬器或 StingRay,會冒充合法行動基地台,誘使附近手機連線。政府會使用這類設備進行監控。犯罪分子也曾將設備帶上車,在城市街頭移動,發送冒充銀行或物流公司的訊息。
對手機使用者而言,後果可能包括訂戶識別碼外洩、位置遭追蹤、服務中斷,或收到透過電信業者一般訊息傳送管道以外方式發送的詐騙訊息。對電信業者和調查人員而言,Devilray 提供一種測試更多可疑行為的方法,不必取得所有昂貴且受限的商用設備。
為何常見測試仍有漏洞
研究人員投入約 20 年開發偵測假基地台的方法。然而,商用監控設備價格昂貴,購買和操作也受到限制。大學團隊往往只能自行打造仿冒基地台、觀察其行為,再依據觀察結果設計偵測器。
若以根據相同假設打造的設備評估偵測器,偵測器可能表現良好,卻漏掉其他手法。攻擊者可以改變訊息順序、選用不同頻率,或降低發射功率,同時仍取得目標資訊。
領導這項研究的 KAIST 電機工程學院教授金勇大表示:
偵測方法一直是以我們已知的攻擊為基礎。但真正的攻擊者不會停留在那些手法上。直到現在,攻防雙方的天秤一直傾向攻擊者。
Devilray 改變了評估的出發點。它不再只詢問偵測器能否辨識某一種特定的仿冒基地台,而是盤點攻擊者可採取的多種手法,並測試偵測器能否抓出這些變化。
合作研究單位包括韓國國家安全研究院、慶熙大學、佛羅里達大學及行動網路公司 Cape。研究團隊表示,這是首篇分析執法及情報機構所購買商用假基地台的學術研究。
LTE 為何讓冒充行為有機可乘
LTE 是普遍與 4G 行動服務相關的技術,它允許手機在確認網路身分之前,先對部分網路訊息採取行動。在初始連線程序中,仿冒基地台可以利用這個空隙,影響手機接下來的行為。
假基地台可以要求手機提供永久訂戶識別碼,這項資訊可將行動通訊服務與個人連結起來。電子前線基金會(Electronic Frontier Foundation)的 Rayhunter 偵測器會監看這類要求。另一種程序則可利用拒絕訊息讓手機重新連線,並在沒有直接提出相同要求的情況下洩露識別碼。
因此,只監看直接要求識別碼的偵測器,可能漏掉透過另一種途徑取得相同資訊的手法。問題源自 LTE 標準允許的程序,因此影響範圍不只是某款手機或某家廠商軟體的錯誤。
LTE 對使用 5G 手機的人也仍有影響。許多 5G 網路仍仰賴 LTE;若 5G 訊號無法涵蓋所在區域,或攻擊者誘使手機切換網路,手機就可能退回 LTE。購買支援 5G 的手機,並不代表能避開 LTE 連線程序帶來的風險。
打造貼近實際的攻擊範圍
研究團隊檢視的商用設備能複製合法基地台的身分、切換頻率,並同時運作兩個網路。它也能降低發射功率,將涵蓋範圍限制在幾公尺內;測試預期可疑基地台會發出異常強訊號的偵測器時,這項能力尤其重要。
研究人員將這些觀察結果,與先前研究及 3GPP 規格結合。3GPP 是制定國際行動通訊標準的合作組織。他們將一場攻擊分為四個階段:掃描周遭網路、啟動假基地台、吸引手機連線,以及執行攻擊。
研究團隊在這些階段中,找出攻擊者可變化的七個面向。若直接組合所有選項,也會產生無法在實際通訊中同時成立的組合,因此研究人員套用 21 條相依規則,排除彼此不相容的組合。
最後形成 2,592 種配置。研究團隊以真實智慧型手機逐一測試,讓這項評估除了依據標準和商用設備,也經過實際檢驗。這個數字代表研究團隊建立的測試範圍;研究並未統計這些配置在實際攻擊中出現的頻率。
對防禦方而言,可重複進行的測試很重要,因為軟體更新後,能再次檢驗偵測器。開發者可以使用相同的運作條件,確認更新是否能抓出先前漏掉的行為,以及是否造成其他問題。
小幅改變就能避開警訊
受評估的七種系統使用多種線索,包括訊號訊息、基地台廣播資訊、無線電訊號、統計模式及機器學習。每種系統都有盲點,通常與設計者選用的特定線索有關。
訊息偵測器可能漏掉透過不同訊息交換程序取得識別碼的手法。若偵測器專門尋找過強的訊號,商用設備以低功率運作時就可能躲過偵測。只涵蓋小範圍的近距離攻擊者,也沒有太多理由將訊號傳遍整個街區。
統計型偵測器則面臨另一個問題。這類偵測器會監控手機被要求提供識別碼的頻率,但攻擊者可以緩慢收集識別碼,只鎖定部分附近手機。如此產生的模式可能像公車轉運站的一般活動,而非明顯爆量的監控要求。
這些例子說明,偵測假基地台並非只要維護一份可疑訊息清單就能做到。攻擊者可以調整時間、功率和通訊程序,同時維持與合法網路也會出現的行為相近。
偵測能力提升,誤報也增加
研究團隊也探討機器學習能否彌補漏洞。他們使用偵測器先前漏掉的攻擊重新訓練模型,再分別測量成功偵測率和一般電信業者流量中的誤報率。
檢視無線電資源控制(Radio Resource Control,RRC)訊息的模型,偵測率從 51% 提高至 96%。RRC 訊息有助管理手機與網路之間的無線連線。其誤報率也從 1.4% 升至 5.3%,接近原先的四倍。
檢視非存取層(Non-Access Stratum,NAS)訊息的模型,偵測率從 27% 提高至 63%。NAS 訊號處理手機與行動核心網路之間的註冊和移動性等事務。在研究檢視的最困難案例中,NAS 模型的誤報率升至 15%,整體誤報率則從 4.7% 上升至 8.8%。
簡單來說,在這些測試條件下,5.3% 的誤報率代表每評估 1,000 個合法樣本,約有 53 次警示;誤報率為 1.4% 時則約為 14 次。這會增加人員或系統需要調查的一般活動。
RRC 偵測器的偵測率提高 45 個百分點,NAS 偵測器則提高 36 個百分點,但兩者都伴隨更多誤報。因此,研究人員主張,評估時應一併呈現偵測率與誤報率,讓使用者判斷在日常運作中,提高攻擊涵蓋率是否切實可行。
南韓經驗凸顯研究迫切性
南韓已發生與非法行動設備有關的財務損失。政府調查一起涉及 KT 的事件,該事件於 2025 年 8 月受到外界關注;調查統計出 368 名受害者,以及約 2 億韓元的未授權小額付款損失。
這起事件涉及非法微型基地台。微型基地台通常用來改善涵蓋範圍,或分擔行動網路流量。在該事件中,攻擊者使用偽造設備攔截使用者資訊,並進行未授權扣款。
金勇大於 4 月 8 日在 .HACK Conference 2026 討論行動網路測試。他的實驗室研究包含 LTE 偵測器,也就是一種監聽手機與基地台之間無線電訊息的設備。研究人員發現,未加密傳送的資訊可能有助追蹤設備的實際位置。
中繼資料(metadata)包括識別碼和連線細節,描述的是通訊本身,而非訊息或對話內容。即使訊息內容已加密,外洩的連線資訊仍可能揭露設備及其移動軌跡等有用細節。
實驗室也進行假緊急警報實驗,並使用 Devilray 重現簡訊發送器攻擊(SMS blaster attacks)和 SigOver 攻擊;後者會讓設備中斷網際網路服務。這些示範呈現研究人員試圖測試的各種結果,從欺騙性訊息到手機連線遭中斷都有。
私人 5G 網路也受到關注
金勇大在 4 月的演講中,也將關注範圍延伸至為特定組織或工業據點建置的私人 5G 網路。國防設施、工業園區和醫療機構都是這類網路的使用者,因此設備及位置資訊的安全具有實際重要性。
他警告,設備軟體的弱點可能與行動通訊程序的弱點交互作用,形成攔截資訊或散布惡意軟體的途徑。他也關注基頻元件的問題;這些硬體和軟體負責處理設備的行動通訊無線電訊號。
實驗室當時正在開發 5G 版本的偵測器。金勇大在 4 月的演講中表示,該設備約已完成九成。他也指出,外洩的中繼資料可能讓觀察者推測設施內設備的存在與位置。
Devilray 的偵測器評估聚焦於 LTE。同步進行的 5G 研究,則反映實驗室試圖檢視更新的網路,同時處理仍承載行動通訊流量、並支援許多 5G 部署的技術。
受控存取與下一場公開發表
由於 Devilray 重現攻擊行為的能力可能遭到濫用,研究團隊將平台限於經審核的研究人員和組織使用,並採取受控存取。預定使用者包括電信業者、調查人員和開發者,他們需要測試防禦機制能否因應更多設備行為。
研究團隊已將 Rayhunter 漏掉的攻擊案例分享給電子前線基金會,該基金會正著手研究偵測方法。全球行動通訊系統協會(GSMA)也邀請研究人員向其詐欺與安全小組(Fraud and Security Group)介紹 Devilray,業界與標準組織代表並在會中討論偵測方法。
這項研究已發布於 arXiv,並獲 ACSAC 2026 接受,預定於 12 月 7 日至 11 日在洛杉磯舉行的會議中發表。主要公開時程如下:
- 2026 年 4 月 8 日:金勇大在 .HACK Conference 2026 發表實驗室的行動網路測試架構。
- 2026 年 11 月 4 日:KAIST 公布 Devilray,以及對七種偵測系統的評估結果。
- 2026 年 12 月 7 日至 11 日:研究預定於洛杉磯舉行的 ACSAC 2026 發表。
金勇大的研究團隊也正在開發一種偵測器,結合手機、電信業者網路及獨立無線電偵測器的觀測資訊,偵測並定位假基地台。這項研究整合多個觀測點的資訊,而非仰賴單一警訊。
金勇大如此形容這個測試平台的目的:
Devilray 並非要擊敗現有偵測器,而是讓防禦方也能運用攻擊者已有的選擇,讓攻防終於能同步進步。
重點摘要
- Devilray 重現 2,592 種假基地台配置,每種配置都以真實智慧型手機進行測試。
- 受評估的七種偵測器全都漏掉至少 192 種配置,約占測試集合的 7.4%。
- 攻擊者可以改變訊息、訊號功率和資料收集模式,避開常見警訊。
- 重新訓練兩種機器學習模型後,偵測率提高,但合法流量中的誤報也增加。
- Devilray 僅開放經審核的使用者使用,研究預定於 12 月的 ACSAC 2026 發表。