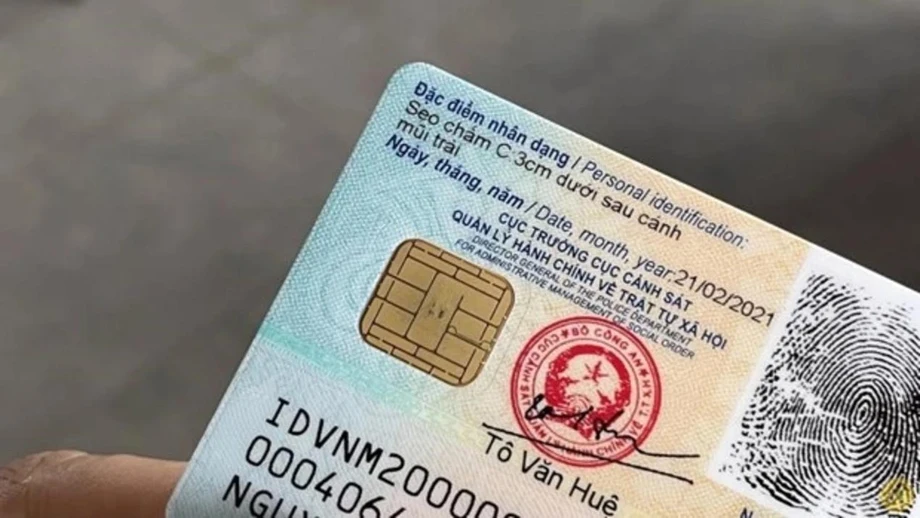
強制身分查驗讓同意權成為辯論核心
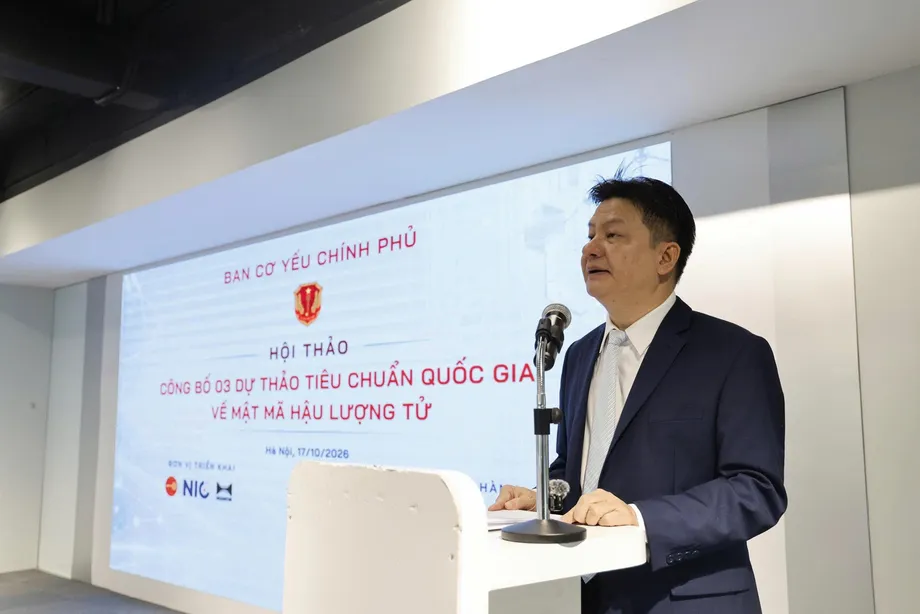
越南擬議中的《電子識別與驗證法》將要求 11 個領域的線上交易查驗國家數位身分,涵蓋銀行、醫療保健、加密資產與線上遊戲。公安部長 Lương Tam Quang 於 2026 年 11 月 4 日答覆國會議員時表示,系統只會蒐集必要資訊、須取得當事人同意,且不會將交易內容納入同步的識別紀錄。
目錄
若國家或專門資料庫已具備完整且正確的資訊,草案也允許政府機關自動建立數位身分。適用這項規定的個人與組織,無須再次提交相同資料,也不必另行註冊。
這兩項規定讓一個實際問題成為國會辯論的核心:當使用服務必須通過身分驗證,而政府又能根據既有資料建立身分時,民眾要如何行使同意權?Quang 說明了隱私保障措施,議員則要求更明確的蒐集限制、強化科技業者責任,並訂定規範,以區分一般活動與風險較高的交易。
這項草案與《資料安全法》草案一同於第十六屆國會第二會期審議。兩項法案將共同訂定數位身分建立、使用者身分查驗,以及相關資料保護的規則。
部長承諾的隱私保障
Quang 負責的部會提出身分識別法案,他告訴議員,隱私保障將適用於蒐集的資訊,以及身分識別系統交換資訊的方式。他如此說明草案中的保障措施:
蒐集最低限度資料必須取得資料當事人的同意;交易內容不得同步;驗證結果不得超出允許範圍分享。
資料當事人是指其資訊正被處理的人。簡單來說,Quang 的承諾是系統只應蒐集辨識某人所需的資訊,並將交易細節排除在同步的識別資料之外。
Quang 也表示,個人資料處理的原則、條件、範圍與目的,仍須遵守現行個人資料保護法規。電子識別與驗證必須符合憲法,並保障個人、組織及政府機關的權利與利益。
同意機制仍是使用者關切的核心。國會的說明尚未交代,若拒絕蒐集資料可能導致無法完成必須通過驗證的交易,當事人究竟有哪些選擇。
哪些服務須進行身分驗證?
第 23 條第 5 款規定,下列領域的交易須透過國家電子身分進行驗證,並與該身分連結:
- 證券。
- 電信。
- 銀行。
- 郵政服務。
- 電子商務。
- 醫療保健。
- 支付中介服務。
- 數位錢包。
- 加密資產。
- 線上電玩。
- 網域名稱註冊、租用與使用。
身分驗證是確認服務使用者是否為其所聲稱的本人;連結則是將服務帳戶或交易與該人的國家電子身分相連。對消費者而言,草案將使這項身分成為使用廣泛金融、商業與數位服務的必要條件。
部長及部長級機關首長也可以指定其他領域的交易,前提是交易風險高或會產生重大法律義務。因此,系統適用範圍可能超出法案列出的 11 個領域。
永隆省議員 Thạch Phước Bình 提議依交易風險分類。他舉的例子說明了細節的重要性:預約看診與調閱病歷涉及的敏感程度不同,正如查詢銀行帳戶與進行大額轉帳也有所差異。
自動建立身分與政府識別範圍
第 7 條與第 8 條規定哪些人或事物可以取得電子身分,以及政府機關將識別哪些類別。涵蓋範圍不限於個人與組織,也包括地點、空間、與核心或重要資料相關的實體、經認證擁有或使用高風險物品的實體,以及涉及國家機密的實體。
政府將公布須由國家識別的實體名單,並訂定執行時程。對第 8 條所列特定實體,若國家或專門資料庫已有完整且正確的資訊,機關將自動建立身分並核發國家識別碼。
行政上的好處很直接:個人或組織不必再提供政府已掌握的資訊。隱私爭議則在於類別範圍有多廣、附加於其上的資訊有哪些,以及這些資訊的使用規則。
10 月 25 日公布的摘要也納入事件、交易與行為的識別。財政部、司法部、工業貿易部及最高人民法院要求釐清這項擴大範圍的規定。由於提交國會的完整法案尚未公開,修訂後的草案是否保留這項內容仍不明朗。
越南工商會(VCCI)在諮詢期間警告,草案措辭可能使幾乎所有一般商業與民事交易都納入身分識別義務。10 月 26 日,國會國防、安全與對外事務委員會也警告,若允許各領域機關或服務業者自行決定蒐集哪些資料欄位,可能導致濫用與侵犯隱私。
另一項法令已訂帳戶期限
這項法案與現行的第 320/2026 號法令並行。該法令於 2026 年 9 月 28 日生效,要求特定電子交易帳戶連結至越南國家電子識別平台 VNeID,並透過該平台完成驗證。
兩項措施各自列出 11 個領域,但清單並不相同。法令涵蓋教育、證券、電信、銀行、電子商務、電子發票、交通、觀光、製藥、醫療保健及越南社群平台。法令也指出,Facebook、TikTok 和 Zalo 等平台帳戶須符合連結要求。
適用服務帳戶的連結期限為 2026 年 12 月 31 日;銀行帳戶的期限較晚,為 2027 年 6 月 30 日。社群網路不在法案列出的 11 個領域之中;草案則明確納入加密資產、數位錢包、線上遊戲與網域名稱服務。
以下時程涵蓋現行義務與擬議中的變更:
- 2026 年 7 月:越南通過為期五年的國家數位轉型策略。
- 2026 年 9 月 28 日:第 320/2026 號法令生效。
- 2026 年 10 月 25 日與 26 日:草案摘要及國會委員會的疑慮,使身分識別範圍成為焦點。
- 2026 年 11 月 4 日:國會討論身分識別與資料安全法案。
- 2026 年 11 月 21 日:國會會期預定閉幕,身分識別法案列為預計通過的法案之一。
- 2026 年 12 月 31 日:適用服務帳戶須於此期限前完成連結。
- 2027 年 6 月 30 日:銀行帳戶須於此期限前完成連結。
議員為何要求不只依賴生物特徵查驗
胡志明市議員 Phạm Trọng Nhân 警告,人工智慧的進展正削弱人們對臉部、聲音與指紋可靠性的既有認知。他表示,生物特徵仍不可或缺,但不應成為防止詐欺的唯一手段。
生物特徵驗證會檢查與個人相關的生理或行為特徵。人工智慧工具能模仿其中某些特徵,使系統更難區分真正的使用者與以偽造資料冒充的人。
另一名來自芹苴市的議員 Tô Ái Vang 呼籲,明確規範人工智慧驗證系統產生錯誤結果時的責任歸屬。她表示,草案將最終責任歸於根據驗證結果作出決定的組織或個人,但科技開發者或提供者所應負的責任也須加以處理。
芹苴市另一名議員 Triệu Thị Ngọc Diễm 提議明文禁止未經授權蒐集、使用、揭露或分享身分識別資料與驗證要素。她提到,犯罪者可能交易臉部資料、聲音資料與一次性密碼。她的提案著眼於可能被用來登入他人帳戶的資訊。
配套法案將依風險分級保護
《資料安全法》草案將設立五級資料安全風險。資料控制者,也就是負責決定資料處理方式的組織或機關,須為風險分類並採取相應保護措施。監督主要透過事後檢查進行。
保護措施將涵蓋資料的完整生命週期,從系統設計到資訊銷毀。Quang 表示,風險分級的目的在於依資料外洩可能造成的損害配置義務,讓敏感度較低的活動遵守較寬鬆的要求,對可能造成更大危害的情況則提供更嚴格的保護。
五級風險將對應網路安全法規中的五級資訊系統。第 8 條第 4 款允許組織沿用現有的網路安全風險分級結果,避免對同一系統進行兩次評估。
擬議的風險分級將與《資料法》既有的核心資料與重要資料類別並行,用以指引安全措施的選擇,而現有類別仍將繼續適用。辯論也涉及公安部與國防部的職責分工、安全密碼學,以及旨在抵禦未來量子電腦攻擊的後量子密碼學。
人工智慧資料與跨境傳輸適用不同義務
資料安全法案將要求開發或使用人工智慧的組織,保護訓練資料及其產出資料的來源與完整性。法案將禁止資料投毒與未經授權的擷取,並要求對自動化決策設置人工介入與監督機制。
資料投毒是指蓄意破壞用於訓練人工智慧系統的資訊,可能使系統產生不可靠或遭操縱的結果。對身分識別服務而言,這些資訊的品質與安全性至關重要,因為自動化錯誤可能影響某人是否通過驗證。
跨境傳輸與處理將依風險適用不同程序。第一級與第二級資料不受本法程序規定限制。處理第三級資料的控制者須自行評估並留存紀錄。
涉及第四級與第五級資料的傳輸,須先經主管機關審查與核准,方可進行。法案也規範外國索取資料的要求、跨境營運服務提供者的義務,以及在現行投資與技術移轉程序中採用資料安全評估。
VNeID 的規模讓細節影響重大
截至 10 月,VNeID 已向越南公民核發 8,640 萬個電子身分帳戶。該平台有 70 多項功能,累計瀏覽次數超過 5 億,每日使用者介於 300 萬至 600 萬人。
每日使用者人數約相當於已核發帳戶數的 3.5% 至 6.9%。這些數據顯示,平台雖有龐大的註冊用戶基礎,但每天實際使用的人數較少;即使如此,法案仍將擴大其在必要交易中的角色。
政府將身分識別措施定位為打擊網路詐欺、保護數位基礎設施,以及配合國家數位轉型策略減輕行政作業負擔的工具。對使用者而言,實際變化涉及服務使用權、既有紀錄的處理方式,以及身分查驗出錯時的責任歸屬。
Quang 表示,法案起草機關將與負責國防、安全與對外事務的國會委員會合作,納入議員意見,並在法案定稿前向常務委員會報告。下一個立法里程碑是國會會期預定於 11 月 21 日閉幕;無論新法案如何辯論,現行帳戶連結期限仍將照常適用。
重點整理
- 身分識別法案將要求 11 個領域的交易通過國家數位身分驗證,並授權主管機關將其他高風險交易納入規範。
- Quang 承諾只蒐集最低限度資料、取得當事人同意、限制驗證結果的分享範圍,且不會同步交易內容。
- 若公共資料庫已有完整且正確的資訊,政府機關可自動建立特定身分。
- 另一項法令規定,適用帳戶須於 2026 年 12 月 31 日前完成連結;銀行帳戶的期限則為 2027 年 6 月 30 日。
- 議員要求加強人工智慧業者責任、生物特徵詐欺防制,以及禁止未經授權使用身分識別資訊的規範。
- 配套資料安全法案提出五級風險分類、對自動化決策進行人工監督,以及對最高風險等級資料的傳輸採取更嚴格程序。