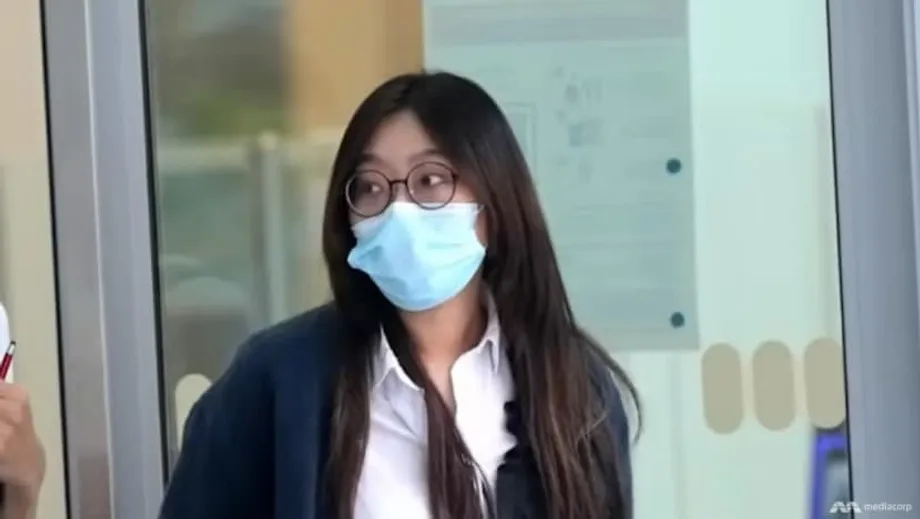
一宗定罪案考驗銀行資料防護措施
大華銀行(UOB)一名前初級職員因向一名假冒中國警察的人士洩露逾千名客戶的個人資料而遭定罪。此案始於詐騙者在2021年3月接觸她,並於2025年10月以定罪告終,凸顯當內部人員受到施壓而違規時,社交工程手法如何突破內部管控。被告曹文清(音譯)現年30歲,是新加坡永久居民及中國籍人士,被裁定違反《電腦濫用法》14項罪名及《銀行法》13項罪名。預計她將於12月接受判刑。
目錄
根據法院認定,曹文清使用工作帳號登入,查閱機密客戶紀錄,將挑選出的資料整理成試算表,再透過通訊應用程式傳送資料圖片給一名自稱上海警察隊長的人士。她後來向當局表示,她以為自己正受調查,覺得不得不配合。法院不接受這項法律抗辯,指出她受過保密訓練,卻直到資料外洩後才查證來電者身分。
銀行系統內發生了什麼事
曹文清在大華銀行房貸部門工作,因職務需要可使用銀行資料庫。2021年3月,兩名人士透過電話接觸她,自稱是中國警方,並警告她涉入一宗案件。依照對方指示,她搜尋常見的中國姓氏客戶,篩選出中國籍人士,並將他們的姓名、身分證件號碼、手機號碼及銀行存款餘額複製到Excel檔案中。接著,她拍下試算表照片,透過WhatsApp傳送。對方要求時,她也搜尋特定客戶,並傳送其個人資料頁面的螢幕截圖。
她查閱的資料庫包含姓名、國籍、地址、身分證件號碼、帳號及餘額等欄位。事件發生後,大華銀行表示,客戶帳號並未外洩,銀行系統仍維持安全。即使沒有帳號,姓名、身分證件號碼、手機號碼與餘額的組合仍屬高度敏感資料。犯罪者可利用這些資訊策畫高仿真的社交工程詐騙、誘騙受害者交出帳戶控制權,或與其他外洩資料結合來進行詐欺。
2021年4月,曹文清讀到一宗類似詐騙案的報導,並自行聯絡上海警方後,才確定自己受騙。她在遭逮捕當天向新加坡警察部隊報案。調查人員後來發現,她曾查閱逾3,000筆客戶資料,並傳送遠超過1,000名客戶的個人資料。
冒充身分的詐騙手法
來電者利用權威、急迫感與恐懼施壓。冒充政府官員的詐騙通常從聲稱受害者正接受調查開始,接著要求對方保密並立即配合。受害者可能被要求分享個人資料或轉帳。這些手法旨在讓目標擔心法律後果或工作狀況,藉此削弱其理性判斷。
調查人員表示,曹文清因害怕遭到假冒中國警方的人士調查,也不想失去工作或被遣返回中國,因此照辦。這是脅迫式電話詐騙常見的模式。持續催促、威脅採取法律行動,以及要求只能透過特定應用程式聯絡,都可能營造出一套虛假的官方程序。這類情況下,最可靠的防範方式是自行查證:掛斷電話,使用官方電話號碼聯絡真正的機關,確認是否確有其事。
法律認定與法院裁決
法院認定,曹文清知道客戶資料屬於機密,且只有因工作需要才能查閱。她曾接受銀行保密與資料處理訓練。法官認為,既然她後來讀到相關詐騙報導後確實查證了來電者身分,她當時沒有這麼做並不合理。法院也指出,她知道自己的行為違反內部規定及新加坡法律,因此其「是在善意下受壓行事」的說法難以成立。裁決結果:她違反《電腦濫用法》14項罪名及《銀行法》13項罪名,罪名成立。
依據《電腦濫用法》,未經授權存取電腦資料屬刑事犯罪。《銀行法》禁止銀行員工及服務提供者洩露客戶資料,除非符合明確規定的例外情況。各項罪名的刑罰有所不同,但可能包括罰款及監禁。曹文清預定於12月接受判刑。
大華銀行的應對與客戶防護措施
大華銀行表示,發現資料外洩後,已與新加坡警察部隊及其他機關合作。銀行聯絡所有受影響客戶,停用網路及行動銀行服務,並協助他們重設數位憑證。銀行也加強監控,為小額線上轉帳新增簡訊提醒,並在登入頁面張貼詐騙警示。銀行對此致歉,並表示保障客戶安全仍是首要任務。
大華銀行也表示,系統安全無虞,外洩資料不包含帳號。雖然這降低了遭人直接未經授權提款的風險,但外洩資訊仍會讓客戶成為網路釣魚、來電號碼偽冒及社交工程詐騙的目標。作為預防措施,銀行提醒客戶保持警覺,並強調應立即通報任何可疑活動。
銀行表示正配合執法機關及相關主管機關調查。銀行已發布事件公告作為正式聲明,說明即時應對措施及給客戶的指引。你可以在此閱讀銀行公告:官方聲明。
為何難以防止內部人員濫用資料
銀行投入多層防護措施,力求防範外部入侵及內部濫用。存取控制、稽核紀錄與監控工具會限制可查閱資料的人員,並標記異常活動。難處在於,員工往往需要存取敏感資訊才能為客戶提供服務。內部人員若選擇違規,或遭操控而違規,其行為可能看起來與一般工作任務無異。
此案凸顯一個常見弱點。即使銀行部署內容篩選工具,並阻止大量匯出資料,蓄意違規的內部人員仍可用私人手機拍攝螢幕擷取資訊。降低這類風險需要結合技術與程序防護措施,包括設定有時限的權限、嚴格限制可搜尋特定欄位的人員、加上浮水印並管控螢幕擷取,以及限制在敏感工作場所使用裝置。即時警示可標記符合異常模式的搜尋行為,例如跨多個分行查詢數千筆互不相關的資料,或在沒有記錄工作理由的情況下按國籍篩選資料。
訓練與組織文化也很重要。員工需要具備辨識冒充身分手法的能力,懂得暫停並查證,並將可疑要求通報主管或資安團隊。若設有明確管道,讓員工通報脅迫情況或可疑來電,便能讓他們更容易在造成損害前尋求協助。
新加坡冒充身分詐騙:持續不減的威脅
冒充政府官員詐騙已成為新加坡損失最嚴重的詐騙類型之一。詐騙者常自稱來自警方或外國執法機關,出示偽造文件或警察證件,甚至以仿照官方場所的背景入鏡。他們可能要求受害者為了「調查」轉移資金、提供銀行資料、傳送一次性密碼,或安裝遠端控制軟體。許多受害者因來電聽起來像官方人員,威脅也令人感到真實,而照著指示行事。
官方提醒指出,真正的執法人員不會透過電話或通訊應用程式索取銀行憑證、一次性密碼或要求轉帳,也不會指示民眾點選連結前往銀行網站。要求保密、要求遠端存取裝置,或要求將存款轉入「安全帳戶」的來電,都是典型警訊。如有疑慮,請掛斷電話,並致電自稱聯絡你的銀行或機關之官方專線。
近年來,新加坡投入反詐騙宣導,並推出協助民眾篩查來電及訊息的工具。銀行新增交易通知、新收款人冷靜期,以及「緊急停用開關」功能,讓客戶懷疑帳戶遭入侵時能迅速停用數位服務。這些措施可以降低風險,但無法完全消除風險。犯罪集團持續改變手法,並同時鎖定客戶與員工。
降低風險的方法
以下幾個實用步驟,有助於防範此類案件常見的詐騙手法。
- 查證對方身分。若有人自稱警察或銀行員工,請掛斷電話,再使用官方電話號碼聯絡相關機關或銀行。不要回撥訊息中提供的電話號碼。
- 保護帳戶憑證。切勿透過電話或通訊應用程式分享銀行資料、Singpass憑證、卡號或一次性密碼。
- 留意急迫與保密要求。要求對談保密、迅速做決定,或把資金轉入「安全帳戶」,都是明顯警訊。
- 使用銀行通知。啟用小額轉帳及個人資料變更的簡訊通知。設定交易限額,並定期檢查對帳單。
- 保護裝置安全。安裝更新、使用官方應用程式商店,除非是由你自行聯絡且信任的技術人員指示,否則不要安裝遠端存取工具。
- 迅速通報。若懷疑個人資料或帳戶遭入侵,請立即致電銀行並報警。及時處理有助於攔截或追回資金。
此案對銀行與監管機關的啟示
金融機構須遵守嚴格的保密及科技風險標準。在新加坡,《銀行法》要求客戶資料保密,除非符合明確規定的情況;新加坡金融管理局則對科技風險管理訂有詳細要求,包括存取權限管理、活動監控、事件應變及安全訓練。涉及內部人員濫用資料的案件,通常會促使機構檢視資料存取規則、監控門檻及員工處理程序。
大華銀行案凸顯,當恐懼或脅迫凌駕訓練要求時,單一內部人員就可能使許多客戶陷入風險。此案也顯示,迅速控制事件、直接聯絡客戶,以及公開說明防護措施,有助於在事件發生後重建信任。持續培養查證文化、加強管控大量查詢的措施,以及提升快速應變能力,都能增加詐騙者利用內部人員的難度。
重點整理
- 大華銀行前員工因洩露逾千名客戶資料,遭裁定違反《電腦濫用法》14項罪名及《銀行法》13項罪名。
- 她整理客戶姓名、身分證件號碼、手機號碼及餘額,再透過WhatsApp傳送圖片給一名假冒中國警察的人士。
- 法官裁定她知道相關規定,卻未查證來電者身分,且明知行為違反規定及法律仍照辦。
- 大華銀行聯絡受影響客戶、停用數位服務、增設通知並與主管機關合作;銀行表示帳號並未外洩,系統也維持安全。
- 預定於12月判刑;違反《電腦濫用法》及《銀行法》均可能面臨罰款及監禁。
- 冒充身分詐騙仍十分猖獗;官方機關及銀行不會透過電話或通訊應用程式索取銀行憑證或要求轉帳。
- 客戶可透過自行查證來電者身分、妥善保護帳戶憑證、啟用交易通知,以及迅速通報可疑活動來降低風險。